Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
luty 202512 materiałów na tej stronie
Fala ataków na systemy sterowania przemysłowego
Rośnie liczba cyberataków wymierzonych w przemysłowe systemy sterowania (ICS/OT). Coraz częściej motywowane są one politycznie i aktywistycznie, a ich skutki mogą paraliżować kluczowe usługi. Polska administracja ostrzega i apeluje o natychmiastowe wzmocnienie zabezpieczeń.
Orange na celowniku hakerów
Grupa Orange potwierdziła incydent, w wyniku którego doszło do wycieku tysięcy dokumentów wewnętrznych. Haker, posługujący się pseudonimem Rey, twierdzi, że uzyskał dostęp do systemów francuskiego giganta telekomunikacyjnego, kradnąc dane użytkowników i pracowników.
Australia zakazuje produktów Kaspersky w systemach rządowych
Rząd Australii podjął zdecydowane kroki w kwestii cyberbezpieczeństwa, ogłaszając całkowity zakaz stosowania oprogramowania i usług Kaspersky Lab w systemach rządowych. Decyzja ta jest efektem szczegółowej analizy ryzyka, która wykazała, że korzystanie z rozwiązań tej rosyjskiej firmy może stanowić zagrożenie dla bezpieczeństwa narodowego.
Kwantowe zabezpieczenie Google Cloud
Google Cloud ogłosiło wdrożenie kwantowo bezpiecznych podpisów cyfrowych w swoim systemie zarządzania kluczami (Cloud KMS). To odpowiedź na rosnące zagrożenia związane z przyszłymi możliwościami komputerów kwantowych, które mogłyby złamać tradycyjne metody szyfrowania.
Milionowa ugoda w sprawie cyberbezpieczeństwa
Amerykańska organizacja opieki zdrowotnej Health Net Federal Services (HNFS) oraz jej spółka macierzysta, Centene Corporation, zgodziły się zapłacić ponad 11 milionów dolarów w ramach ugody związanej z domniemanymi uchybieniami w zakresie cyberbezpieczeństwa. Sprawa dotyczy fałszywego poświadczenia zgodności z federalnymi standardami bezpieczeństwa danych w ramach umowy TRICARE z Agencją Zdrowia Obronnego (DHA).
Ransomware Ghost paraliżuje organizacje w 70 krajach
Zorganizowane grupy cyberprzestępcze wykorzystujące oprogramowanie ransomware Ghost przeniknęły do sieci w ponad 70 krajach, paraliżując instytucje publiczne, sektor krytycznej infrastruktury oraz liczne firmy prywatne. CISA i FBI ostrzegają przed rosnącym zagrożeniem oraz zalecają wdrożenie skutecznych środków obronnych.
Luka w Palo Alto Networks zagrożeniem dla firm
Poważna luka w zabezpieczeniach zapór sieciowych Palo Alto Networks umożliwia cyberprzestępcom uzyskanie pełnej kontroli nad systemem. Eksperci alarmują o wzroście aktywności ataków.
Atak socjotechniczny na Insight Partners
Nowojorska firma inwestycyjna ofiarą wyrafinowanego oszustwa. Dochodzenie w toku.
Microsoft naprawia błąd w Windows Server
Błąd powodujący problemy z rozruchem systemu Windows Server 2025 został naprawiony. Microsoft wydał aktualizację eliminującą problem związany z iSCSI. Firma zaleca jak najszybsze zainstalowanie poprawki.
Międzynarodowy cios w ransomware 8Base
Skoordynowana akcja organów ścigania doprowadziła do zatrzymania czterech liderów grupy ransomware 8Base. Zabezpieczono 27 serwerów, a ponad 400 firm na świecie zostało ostrzeżonych przed zagrożeniem.
Google inwestuje w rozwój AI w Polsce
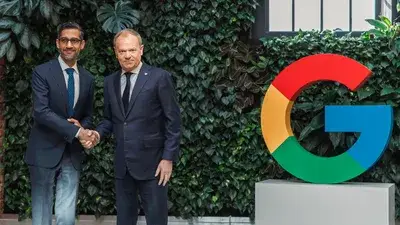
Google zapowiedział znaczną inwestycję w szkolenia Polaków z zakresu sztucznej inteligencji. Porozumienie z Polskim Funduszem Rozwoju ma objąć również współpracę w sektorze energetycznym i cyberbezpieczeństwa. Premier Donald Tusk podkreślił, że amerykański gigant może odegrać kluczową rolę w redukcji biurokracji.
Moje.cert.pl – darmowe narzędzie dla cyberbezpieczeństwa
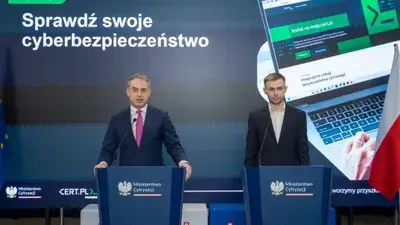
Każdy właściciel domeny – niezależnie od tego, czy jest osobą prywatną, prowadzi małą firmę, czy zarządza dużą instytucją publiczną – może teraz bezpłatnie sprawdzić bezpieczeństwo swojej strony internetowej. Umożliwia to serwis moje.cert.pl, stworzony przez CERT Polska działający w Państwowym Instytucie Badawczym NASK. Narzędzie wykrywa zagrożenia, informuje o wyciekach danych i ostrzega przed potencjalnie niebezpiecznymi stronami.