Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
marzec 202512 materiałów na tej stronie
Czy Arcane to ukryte zagrożenie?
Specjaliści z firmy Kaspersky ujawnili nową kampanię cyberataków, które rozpoczęły się w listopadzie 2024 roku. Jej bohaterem, a raczej antybohaterem, jest nowe złośliwe oprogramowanie Arcane, które nie tylko przechwytuje dane użytkowników, ale wręcz wysysa informacje na ogromną skalę, zostawiając ofiary bezbronnymi wobec kolejnych zagrożeń.
Pierwsze polskie połączenie kwantowe
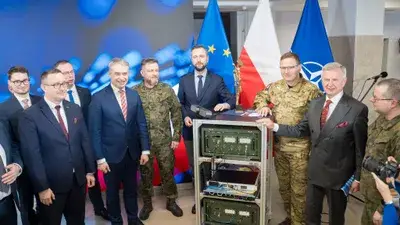
Polska przedstawiła autorską technologię ochrony komunikacji, zapewniającą całkowitą odporność na przechwycenie przesyłanych danych. Podczas demonstracji połączenia między Ministerstwem Cyfryzacji a Wojskową Akademią Techniczną wykorzystano kwantową dystrybucję kluczy (QKD). Test ten potwierdził skuteczność krajowego rozwiązania w zakresie zabezpieczania łączności oraz jego znaczenie dla wzmacniania suwerenności cyfrowej.
CBZC rozbija grupę fałszerzy dokumentów! Pięć osób zatrzymanych!
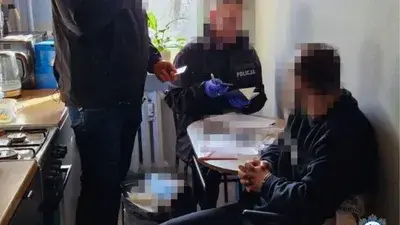
Funkcjonariusze CBZC rozbili grupę zajmującą się produkcją i sprzedażą fałszywych dokumentów. Zatrzymano pięć osób, zabezpieczono podrobione prawa jazdy i kryptowaluty. Sprawdź szczegóły śledztwa i konsekwencje prawne tego procederu.
Kolejny atak phishingowy na GitHub
Hakerzy wykorzystują fałszywe alerty bezpieczeństwa, by przejąć konta GitHub za pomocą złośliwej aplikacji OAuth. Atak dotknął już tysiące repozytoriów.
Eksperci ostrzegają przed oszustwami energetycznymi wykorzystującymi podobiznę Muska
Bitdefender zidentyfikował złośliwą kampanię SMS, wykorzystującą ostatni wzrost rozpoznawalności Elona Muska, w celu sprzedaży bezwartościowego urządzenia, które rzekomo pomoże ludziom zaoszczędzić na rachunkach za prąd. W rzeczywistości jest to oszustwo żerujące na niewiedzy ludzi i niszczące wizerunek amerykańskiego multimiliardera.
Nowa luka w FreeType zagraża bezpieczeństwu systemów
Facebook ujawnił poważną lukę w zabezpieczeniach biblioteki FreeType, wykorzystywaną w atakach hakerskich. Eksperci ostrzegają: aktualizacja oprogramowania to konieczność, by uniknąć przejęcia kontroli nad systemem.
Hakerzy ukrywają malware w popularnych bibliotekach npm
Hakerzy z grupy Lazarus po raz kolejny atakują – tym razem infekując setki systemów poprzez złośliwe pakiety w rejestrze npm. Ich celem jest kradzież danych uwierzytelniających i poufnych informacji o kryptowalutach.
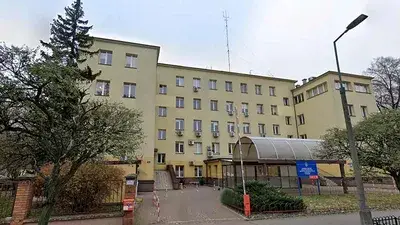
Wyciek danych po ataku ransomware na MSWiA w Krakowie
Atak ransomware, jak przekazują władze szpitala MSWiA w Krakowie, obejmuje m.in. wyciek takich danych osobowych, jak: informacje o pacjentach, pracownikach, kontrahentach oraz innych osobach, których dane były przetwarzane w systemach SP ZOZ MSWiA w Krakowie.
Twoja firma będzie następna! Ochroń ją przed cyberatakiem
Ponad 60 procent firm doświadczyło naruszenia danych, a liczba cyberataków na firmowe dane wzrosła o prawie 40 procent. To dane za rok 2023. Jak jest w 2025? Nawet gdyby nic się nie zmieniło, prawdopodobieństwo, że cyberatak dotknie twojej firmy jest ogromne. Jak właściciel firmy lub jej zarząd może ochronić swoją firmę przed cyberatakiem? Jest rozwiązanie!
Musk kontra Dark Storm
Poniedziałek był wyjątkowo trudnym dniem dla użytkowników platformy społecznościowej X. Liczne awarie i problemy z dostępnością serwisu były na tyle poważne, że firma musiała uruchomić specjalne mechanizmy ochronne. Elon Musk, właściciel serwisu, jednoznacznie wskazał na przyczynę problemów, mówiąc o „masowym cyberataku”.
Konsekwencje prawne dla firm ignorujących cyberbezpieczeństwo
Szwajcarski sektor infrastruktury krytycznej musi od teraz błyskawicznie reagować na cyberzagrożenia. Władze w Bernie wprowadziły obowiązek zgłaszania wszelkich cyberataków do Narodowego Centrum Cyberbezpieczeństwa (NCSC) w ciągu zaledwie 24 godzin od ich wykrycia. Decyzja ta jest odpowiedzią na coraz częstsze ataki, które stanowią poważne zagrożenie dla funkcjonowania państwa.
Czy skradzione środki wrócą do właścicieli?
Amerykańskie władze przejęły 23 miliony dolarów w kryptowalutach skradzionych z portfela Ripple. Śledczy wskazują na hakerów, którzy w 2022 roku złamali zabezpieczenia menedżera haseł LastPass.