Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
luty 202512 materiałów na tej stronie
ThinkPHP i ownCloud na celowniku hakerów
Coraz częstsze ataki na podatne systemy pokazują, jak groźne mogą być niezałatane luki w zabezpieczeniach. ThinkPHP i ownCloud są obecnie wykorzystywane do przejęcia kontroli nad systemami i kradzieży danych.
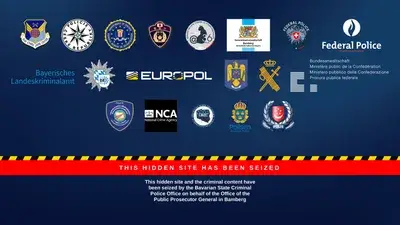
Międzynarodowy cios w ransomware 8Base
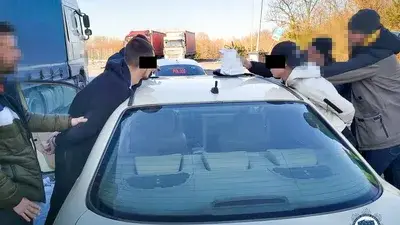
Skoordynowana akcja organów ścigania doprowadziła do zatrzymania czterech liderów grupy ransomware 8Base. Zabezpieczono 27 serwerów, a ponad 400 firm na świecie zostało ostrzeżonych przed zagrożeniem.
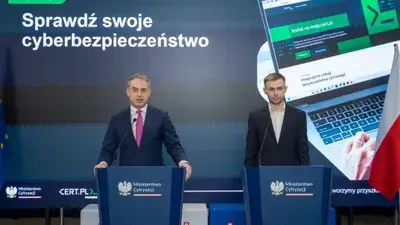
Moje.cert.pl – darmowe narzędzie dla cyberbezpieczeństwa
Każdy właściciel domeny – niezależnie od tego, czy jest osobą prywatną, prowadzi małą firmę, czy zarządza dużą instytucją publiczną – może teraz bezpłatnie sprawdzić bezpieczeństwo swojej strony internetowej. Umożliwia to serwis moje.cert.pl, stworzony przez CERT Polska działający w Państwowym Instytucie Badawczym NASK. Narzędzie wykrywa zagrożenia, informuje o wyciekach danych i ostrzega przed potencjalnie niebezpiecznymi stronami.
Fortinet potwierdza drugą lukę w zabezpieczeniach
Fortinet ujawnił, że zaktualizowana luka w zabezpieczeniach, CVE-2025-24472, została już załatana w styczniu. Firma uspokaja, że wcześniejsze aktualizacje chronią użytkowników przed nowym zagrożeniem.
Cyberatak na Unimicron. Hakerzy grożą ujawnieniem danych
Tajwański gigant w produkcji płytek drukowanych (PCB), firma Unimicron, stał się ofiarą cyberataku przeprowadzonego przez grupę ransomware Sarcoma. Hakerzy twierdzą, że skradli setki gigabajtów danych i grożą ich ujawnieniem, jeśli okup nie zostanie zapłacony.
Haktywiści – cyfrowi bojownicy czy cyberprzestępcy?
Haktywizm jest pojęciem, które powstało z połączenia słów haker i aktywizm. Oznacza wszelką działalność – często nielegalną – mającą na celu spowodowanie zmian społecznych, politycznych czy środowiskowych, z wykorzystaniem do tego internetu i innych metod cyfrowej komunikacji. Najczęstszymi celami ataków są rządy i wielkie korporacje, ale mogą być to też inne grupy, które wyznają wartości stojące w sprzeczności z tymi reprezentowanymi przez haktywistów.
Nowa wersja Ustawy o systemach sztucznej inteligencji
Ministerstwo Cyfryzacji zaprezentowało zmiany w projekcie Ustawy o systemach sztucznej inteligencji. Nowe regulacje mają usprawnić nadzór nad AI, wspierać innowacje oraz uprościć procedury testowania technologii.
Phishing na klientów polskich banków. Jest akt oskarżenia
Po niemal dwuletnim śledztwie Prokuratura Regionalna w Katowicach skierowała do sądu akt oskarżenia przeciwko sześciu osobom, którym zarzucono udział w zorganizowanej grupie przestępczej, oszustwa oraz pranie pieniędzy. Straty oszacowano na ponad 440 tys. zł.
Cyberatak paraliżuje wydawnictwo Lee Enterprises
Lee Enterprises, jedna z czołowych grup prasowych w Stanach Zjednoczonych, zmaga się z poważnymi zakłóceniami po cyberataku, który dotknął jej systemy. Konsekwencje tego incydentu wpłynęły na funkcjonowanie dziesiątek gazet w całym kraju.
Rosyjscy hakerzy włamali się do HPE
Hewlett Packard Enterprise (HPE) stało się celem ataku cyberprzestępców powiązanych z rosyjską Służbą Wywiadu Zagranicznego. Według dochodzenia intruzi uzyskali dostęp do firmowej poczty e-mail, a skradzione dane mogły obejmować numery kart kredytowych, prawo jazdy i numery ubezpieczenia społecznego pracowników. Za atakiem stoi grupa Cozy Bear, znana z wcześniejszych operacji cyberszpiegowskich. HPE zgłosiło incydent do SEC, informując, że hakerzy działali od maja 2023 roku.
Zmasowany atak brute force na urządzenia VPN
Trwa największa od lat fala ataków brute force, wykorzystująca prawie 2,8 miliona adresów IP do przejęcia kontroli nad urządzeniami VPN i innymi zabezpieczeniami sieciowymi. Atak dotyka m.in. Palo Alto Networks, Ivanti i SonicWall.
Eksperci alarmują: ataki na VeraCore i Telerik UI
Cyberprzestępcy wykorzystują niezałatane luki w popularnych produktach oprogramowania, by zdobywać długoterminowy dostęp do systemów. Wykryto, że grupa XE Group aktywnie wykorzystuje podatności zero-day, co wskazuje na ich rosnącą skuteczność.