Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
luty 202512 materiałów na tej stronie
Atakujący wykorzystują klucze ASP.NET
Microsoft ostrzega przed nową metodą ataków cyberprzestępczych, w której wykorzystuje się publicznie ujawnione klucze ASP.NET do wdrażania złośliwego oprogramowania. Eksperci wykryli przypadki, w których hakerzy manipulują mechanizmem ViewState, umożliwiając sobie zdalne wykonywanie kodu na serwerach internetowych IIS.
Hakerzy Kimsuky stosują nowe narzędzie RDP
Północnokoreańska grupa hakerska Kimsuky opracowała nowe metody zdalnego dostępu do zaatakowanych systemów, wykorzystując zmodyfikowaną wersję narzędzia RDP Wrapper oraz techniki proxy. Odkrycie tej kampanii przez ekspertów ASEC wskazuje na ewolucję strategii stosowanych przez cyberprzestępców.
Hakerzy podszywają się pod Microsoft ADFS
Cyberprzestępcy podszywają się pod strony logowania Microsoft Active Directory Federation Services (ADFS), aby wykradać dane uwierzytelniające i omijać zabezpieczenia wieloskładnikowe (MFA). Kampania phishingowa zidentyfikowana przez Abnormal Security celuje w organizacje edukacyjne, zdrowotne i rządowe.
CISA nakazuje pilne załatanie luki w Linuksie
Amerykańska Agencja ds. Cyberbezpieczeństwa i Bezpieczeństwa Infrastruktury (CISA) wydała nakaz pilnego zabezpieczenia systemów przed wykorzystywaną w atakach luką w jądrze Linuksa. Federalne agencje mają na to trzy tygodnie.
Aresztowanie hakera odpowiedzialnego za cyberataki na instytucje strategiczne
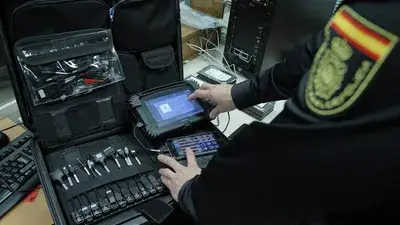
Szeroko zakrojona operacja hiszpańskich służb doprowadziła do zatrzymania hakera podejrzanego o ponad 40 cyberataków na instytucje publiczne i prywatne. Sprawca wykorzystywał darknet oraz kryptowaluty do maskowania swojej działalności.
Eksperci Cisco ujawniają poważne luki w zabezpieczeniach modelu AI DeepSeek R1
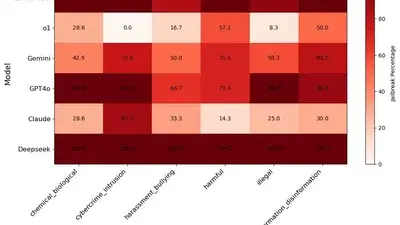
Najnowsze badania przeprowadzone przez zespół ekspertów Cisco ds. bezpieczeństwa AI wraz z Robust Intelligence, obecnie należącego do Cisco, we współpracy z Uniwersytetem Pensylwanii, wykazały poważne luki w zabezpieczeniach modelu DeepSeek R1. Model ten, opracowany przez chiński startup DeepSeek, zyskał popularność dzięki swoim zaawansowanym zdolnościom wnioskowania i efektywności kosztowej. Jednak analiza bezpieczeństwa ujawniła istotne słabości, które mogą mieć poważne konsekwencje w kontekście cyberbezpieczeństwa.
Cyberbezpieczeństwo na krawędzi. Jak chronić urządzenia brzegowe przed atakami?
Hakerzy coraz częściej atakują urządzenia brzegowe, by przejąć kontrolę nad sieciami firmowymi. Brak odpowiednich zabezpieczeń może prowadzić do poważnych incydentów. Jak temu zapobiec?
Pięć krajów apeluje o lepsze zabezpieczenia sieci
Agencje ds. cyberbezpieczeństwa z Wielkiej Brytanii, Australii, Kanady, Nowej Zelandii i Stanów Zjednoczonych alarmują: urządzenia brzegowe sieci są coraz częściej wykorzystywane jako furtka do firmowych systemów. Eksperci apelują do producentów o lepszą ochronę tych kluczowych elementów infrastruktury IT.
Nowe zagrożenia dla macOS. 22 rodziny malware w 2024 roku
Eksperci ostrzegają: w 2024 roku wykryto 22 nowe rodziny złośliwego oprogramowania atakującego macOS. Wśród nich ransomware, programy kradnące dane oraz backdoory. Ataki są coraz bardziej wyrafinowane i skutecznie omijają zabezpieczenia systemowe. System macOS uchodził za trudny cel dla cyberprzestępców, ale rosnąca liczba zagrożeń pokazuje, że zainteresowanie atakujących tym ekosystemem nie słabnie. Według Patricka Wardle’a, badacza specjalizującego się w produktach Apple, w 2024 roku wykryto 22 nowe rodziny malware. To wynik zbliżony do 2023 roku, ale wyższy niż w latach 2021 i 2022.
AMD naprawia poważną lukę w procesorach
AMD udostępniło poprawki do wykrytej przez Google luki w zabezpieczeniach mikroprocesorów, która mogła pozwolić atakującym na załadowanie złośliwego mikrokodu, naruszając integralność Secure Encrypted Virtualization (SEV).
Wyciek danych klientów GrubHub
Platforma GrubHub, znana z dostaw jedzenia na terenie Stanów Zjednoczonych, poinformowała o incydencie naruszenia danych, który wpłynął na szerokie grono użytkowników. Przestępcy uzyskali dostęp do systemów firmy poprzez konto jednego z dostawców usług wsparcia. Firma zapewnia, że natychmiast podjęła działania mające na celu ograniczenie skutków incydentu, ale skala naruszenia nadal jest analizowana.
Atak ransomware na giganta IT
Indyjska firma technologiczna Tata Technologies padła ofiarą cyberataku, który zmusił ją do tymczasowego zawieszenia części systemów IT. Chociaż przedsiębiorstwo zapewnia, że usługi dla klientów pozostały nienaruszone, incydent podkreśla rosnące zagrożenie ze strony grup ransomware, które coraz częściej obierają za cel duże organizacje technologiczne. Dochodzenie w sprawie ataku trwa, a firma współpracuje z ekspertami ds. cyberbezpieczeństwa, aby ustalić pełny zakres incydentu.