Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
maj 202412 materiałów na tej stronie
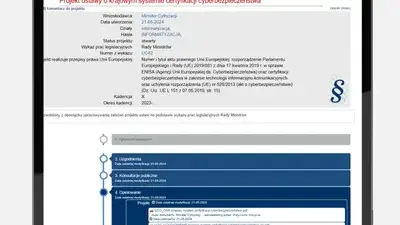
Nowe prawo zmieni zasady gry w cyberochronie? Opinie ekspertów
Rządowe Centrum Legislacji opublikowało 21 maja 2024 roku projekt ustawy o krajowym systemie certyfikacji cyberbezpieczeństwa, który ma wzmocnić ochronę cyfrowej infrastruktury Polski. Nowe przepisy wprowadzą obowiązki i procedury związane z certyfikacją produktów ICT, usług ICT i procesów ICT, zapewniając ich zgodność z wymaganiami bezpieczeństwa. Projekt ustawy budzi kontrowersje wśród przedsiębiorców i samorządów.
NextGen Healthcare Mirth Connect atakowany
Amerykańska Agencja ds. Cyberbezpieczeństwa i Bezpieczeństwa Infrastruktury (CISA) dodała lukę w zabezpieczeniach wpływającą na NextGen Healthcare Mirth Connect do swojego katalogu znanych luk w zabezpieczeniach (KEV), powołując się na dowody aktywnego wykorzystania. Luka oznaczona jako CVE-2023-43208 (wynik CVSS: nie dotyczy) dotyczy przypadku nieuwierzytelnionego zdalnego wykonania kodu, wynikającego z niekompletnej łatki dla innej krytycznej luki CVE-2023-37679 (wynik CVSS: 9,8).
Windows 11 wycofuje NTLM
Drugiej połowie maja Microsoft potwierdził swoje plany wycofania narzędzia NT LAN Manager (NTLM) z systemu Windows 11 w drugiej połowie roku, ogłaszając szereg nowych środków bezpieczeństwa mających wzmocnić powszechnie używany system operacyjny dla komputerów stacjonarnych.
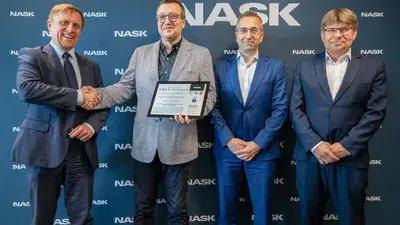
Dwa certyfikaty bezpieczeństwa od NASK dla Asseco
Asseco z sukcesem zdobywa certyfikaty bezpieczeństwa! Jednostka Certyfikująca NASK, jedyna w Polsce z uprawnieniami do wydawania międzynarodowych certyfikatów Common Criteria (CC), właśnie przyznała firmie dwa prestiżowe certyfikaty. Standard CC, uznawany na całym świecie przez rządy i sektor prywatny, potwierdza najwyższy poziom bezpieczeństwa systemów i urządzeń IT.
Cyberprzestępcy wykorzystują repozytoria do rozprowadzania wirusów
W ostatnich miesiącach cyberprzestępcy coraz częściej sięgają po legalne usługi internetowe, takie jak GitHub i FileZilla, aby dystrybuować złośliwe oprogramowanie. Cyberprzestępcy podszywają się pod popularne programy, takie jak 1Password, Bartender 5 i Pixelmator Pro, aby atakować swoje ofiary.
Cyberprzestępcy Microsoft w atakach ransomware
Zespół Microsoft Threat Intelligence stwierdził, że zaobserwował, że śledzony przez niego ugrupowanie zagrożeń pod nazwą Storm-1811 wykorzystuje narzędzie do zarządzania klientami Quick Assist w celu ataków socjotechnicznych na użytkowników.
Rezygnacje w OpenAI. Bezpieczeństwo na dalszym planie?
W ostatnich miesiącach branża sztucznej inteligencji doświadczyła serii znaczących zmian, które wstrząsnęły światem technologicznym. Kluczowi liderzy z OpenAI, jednej z wiodących firm w dziedzinie sztucznej inteligencji, ogłosili swoje odejście, powołując się na poważne obawy dotyczące bezpieczeństwa i priorytetów firmy.
Cyberatak na Nissana. Ujawniono dane pracowników
Japoński producent samochodów Nissan padł ofiarą cyberataku na swoją spółkę zależną w Ameryce Północnej, w wyniku którego wraz z informacjami biznesowymi ujawniono wrażliwe dane ponad 53 000 pracowników.
Przyszłość AI w Polsce. Są wyniki prekonsultacji
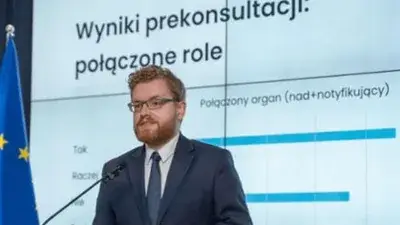
Ministerstwo Cyfryzacji zakończyło właśnie prekonsultacje dotyczące implementacji unijnego aktu o sztucznej inteligencji, w których uczestniczyło 50 podmiotów, co pokazuje ogromne zainteresowanie i zaangażowanie w kształtowanie przyszłości AI w Polsce.
USA i Chiny prowadzą dialog dotyczący AI
W Genewie odbyło się pierwsze w historii spotkanie na najwyższym szczeblu między wysłannikami Stanów Zjednoczonych i Chin, poświęcone sztucznej inteligencji.
AI może usprawnić polowanie na pranie brudnych pieniędzy?
Firma Elliptic, MIT i IBM zajmująca się analizą Blockchain, opublikowała nowy model sztucznej inteligencji, wraz ze zbiorem danych obejmującym 200 milionów transakcji, na którym jest przeszkolony. Jego celem jest wykrycie „kształtu” prania pieniędzy w bitcoinach.
Krytyczne luki w zabezpieczeniach F5 Central Manager
W F5 Next Central Manager odkryto dwie luki w zabezpieczeniach, które mogą zostać wykorzystane przez cyberprzestępcę w celu przejęcia kontroli nad urządzeniami i utworzenia ukrytych fałszywych kont administratorów w celu zachowania trwałości.