Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
luty 20252 materiały na tej stronie
Rosyjski gang Crazy Evil atakuje użytkowników kryptowalut
Rosyjskojęzyczna grupa cyberprzestępcza Crazy Evil od lat prowadzi skoordynowane kampanie oszustw w mediach społecznościowych. Ich działania koncentrują się na kradzieży kryptowalut i danych, wykorzystując różnorodne techniki socjotechniczne i złośliwe oprogramowanie.
styczeń 202510 materiałów na tej stronie
DeepSeek przypadkowo ujawnia dane milionów użytkowników
Błąd w zabezpieczeniach chińskiego startupu DeepSeek doprowadził do niekontrolowanego ujawnienia wrażliwych danych. Firma, znana głównie ze swojego modelu sztucznej inteligencji DeepSeek-R1 LLM, pozostawiła publiczny dostęp do baz danych, w których znajdowały się szczegółowe informacje o użytkownikach oraz operacjach systemowych.
Hakerzy uderzają w bank krwi
Nowojorskie Centrum Krwi (NYBC), jedna z największych organizacji zajmujących się pobieraniem i dystrybucją krwi w Stanach Zjednoczonych, padło ofiarą ataku ransomware. Incydent doprowadził do poważnych zakłóceń w codziennej działalności, skutkując odwołaniem części zaplanowanych wizyt dawców i ograniczeniem liczby zbiórek krwi.
Europol i FBI przejmują 17 serwerów, zatrzymują podejrzanych
Europol we współpracy z niemieckimi organami ścigania przeprowadził zakrojoną na szeroką skalę akcję przeciwko cyberprzestępczości. W ramach operacji Talent aresztowano dwóch podejrzanych i przejęto 17 serwerów związanych z dwoma największymi forami hakerskimi – Cracked i Nulled. Platformy te gromadziły miliony użytkowników, którzy wymieniali się narzędziami do ataków, skradzionymi danymi oraz metodami łamania zabezpieczeń.
Złośliwe rozszerzenia Chrome otwierają furtkę hakerom
Badacze bezpieczeństwa odkryli nową metodę ataku wykorzystującą rozszerzenia przeglądarki Chrome do przejęcia kontroli nad urządzeniem ofiary. Atak, nazwany Browser Syncjacking, pozwala cyberprzestępcom na uzyskanie dostępu do danych użytkownika i zdalne sterowanie jego przeglądarką.
Nowe ataki na Apple Silicon. Zagrożenie dla prywatności użytkowników
Badacze ujawnili dwie nowe podatności w układach Apple Silicon, które pozwalają na wyciek poufnych danych z przeglądarek internetowych. Odkrycie może mieć poważne konsekwencje dla bezpieczeństwa użytkowników systemu macOS i organizacji wykorzystujących te urządzenia.
Fałszywe groźby przejęcia urządzeń
Zespół CERT Polska alarmuje: oszuści ponownie rozsyłają wiadomości z informacją o rzekomym przejęciu komputerów ofiar. Celem kampanii jest wyłudzenie okupu i wywołanie paniki wśród odbiorców.
Oszuści podszywają się pod Autopay
Użytkownicy Autopay mogą stać się celem nowego ataku phishingowego. Oszuści rozsyłają e-maile, w których informują o rzekomym podwójnym pobraniu płatności i oferują zwrot środków. W rzeczywistości to pułapka mająca na celu wyłudzenie danych kart płatniczych.
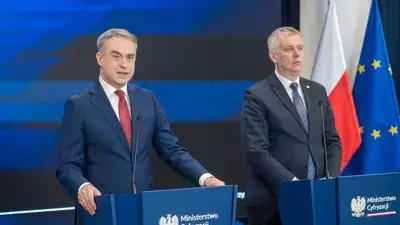
Jak Polska będzie walczyć z dezinformacją przed wyborami prezydenckimi?
Plan ochrony wyborów prezydenckich w Polsce, zaprezentowany przez wicepremiera Krzysztofa Gawkowskiego i ministra Tomasza Siemoniaka, zakłada szeroko zakrojone działania mające zapewnić bezpieczeństwo procesu wyborczego i ochronę przed ingerencją zewnętrzną. Wprowadzenie nowoczesnych narzędzi diagnostycznych, edukacja społeczeństwa i monitoring dezinformacji mają stworzyć warunki dla transparentnych i uczciwych wyborów.
Włamanie na serwery Urzędu Gminy Nowa Sarzyna
27 stycznia odnotowano włamanie na serwery Urzędu Miasta i Gminy Nowa Sarzyna. Burmistrz zapewnił o podjęciu natychmiastowych kroków w celu ochrony danych mieszkańców i przywrócenia sprawności systemów.
Cyberatak na Smiths Group!
Brytyjska firma inżynieryjna Smiths Group poinformowała o incydencie cyberbezpieczeństwa, który objął nieautoryzowany dostęp do jej systemów. Zdarzenie to wywołało spadek wartości akcji spółki o 2,3% na wczesnym etapie sesji giełdowej. Firma wdrożyła plany ciągłości działania i współpracuje z ekspertami ds. cyberbezpieczeństwa.