Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
styczeń 202512 materiałów na tej stronie
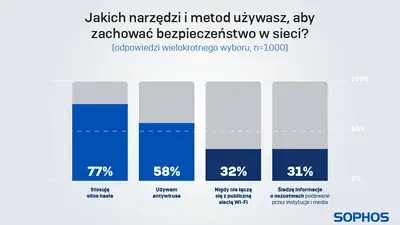
Skąd Polacy czerpią wiedzę o zagrożeniach w sieci?
Aż 97% polskich internautów deklaruje, że korzysta z co najmniej jednej formy ochrony w sieci – wynika z badania przeprowadzonego na zlecenie firmy Sophos. Najczęściej wybieranymi metodami są silne hasła i programy antywirusowe. Jednocześnie zaledwie co czwarty aktywny zawodowo użytkownik sieci wskazuje na szkolenia w pracy jako źródło wiedzy o zagrożeniach online. Oznacza to, że firmy wciąż nie dostrzegają potencjału, jaki edukacja pracowników odgrywa w skutecznej strategii cyberbezpieczeństwa.
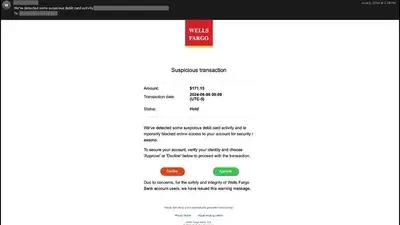
Ukryty tekst w wiadomościach e-mail. Jak cyberprzestępcy omijają systemy wykrywania zagrożeń?
Cyberprzestępcy nieustannie podnoszą poprzeczkę, omijając tradycyjne zabezpieczenia za pomocą coraz bardziej wyrafinowanych metod. Jedną z nich jest ukryty tekst w e-mailach, który skutecznie oszukuje systemy wykrywające zagrożenia. Jak działa ta technika i dlaczego stanowi poważne wyzwanie dla firm na całym świecie?
Apple reaguje na zagrożenie zero-day
Apple wprowadza aktualizacje, aby usunąć pierwszą w tym roku lukę zero-day, aktywnie wykorzystywaną w atakach na użytkowników iPhone’ów oraz innych urządzeń firmy. Aktualizacje zabezpieczają szeroką gamę urządzeń.
Jak luka w Starlink mogła zagrozić tysiącom kierowców?
Badacze bezpieczeństwa odkryli krytyczną lukę w systemie Starlink, stosowanym w pojazdach marki Subaru. Wykorzystując jedynie numer tablicy rejestracyjnej, potencjalni atakujący mogli przejąć kontrolę nad samochodami w Stanach Zjednoczonych, Kanadzie oraz Japonii.
PayPal ukarany za naruszenie danych
PayPal zapłaci 2 miliony dolarów ugody w związku z naruszeniem danych w 2022 roku. Ujawnione luki w zabezpieczeniach i błędy proceduralne miały wpływ na 35 000 kont klientów.
Krytyczna luka w Meta Llama. Zagrożenie zdalnym wykonaniem kodu
Wersje meta-llama podatne na ataki z powodu deserializacji niezaufanych danych. Meta wdraża poprawki i zmienia podejście do serializacji.
Nowa fala ransomware w Microsoft Teams
Microsoft Teams, popularne narzędzie do współpracy zespołowej, stało się celem nowych kampanii ransomware. Atakujący wykorzystują niedoskonałości konfiguracji i inżynierię społeczną, by przełamać zabezpieczenia.
Rekordowy wzrost ataków ransomware w grudniu 2024 roku
Grudzień 2024 roku przyniósł najwyższą w historii liczbę ataków ransomware, odkąd NCC Group rozpoczęła monitorowanie tego typu aktywności w 2021 roku. Zgodnie z opublikowanym w środę raportem firmy specjalizującej się w cyberbezpieczeństwie, odnotowano 574 tego typu ataki – to wynik, który bije dotychczasowe rekordy. Szczególną uwagę zwróciła aktywność nowej grupy cyberprzestępczej o nazwie FunkSec, odpowiedzialnej za ponad 18% wszystkich ataków w tym okresie.
Cyberatak na Big Cheese Studio. Hakerzy grożą ujawnieniem danych
Big Cheese Studio, twórca znanej gry „Cooking Simulator,” doświadczyło poważnego ataku hakerskiego, który doprowadził do wycieku danych osobowych pracowników i kodów źródłowych gier. Hakerzy zażądali okupu w wysokości 100 tys. zł w kryptowalucie Monero, grożąc publicznym ujawnieniem informacji w przypadku braku zapłaty.
Cyberatak zakłócił usługi Conduent wspierające rząd USA
Przerwa w działaniu usług technologicznych dostarczanych przez firmę Conduent, obsługującą programy wsparcia rządowego w USA, wzbudziła niepokój wielu obywateli. Firma potwierdziła, że zakłócenia miały swoje źródło w incydencie cyberbezpieczeństwa. Pomimo przywrócenia systemów, pytania dotyczące szczegółów tego zdarzenia pozostają bez odpowiedzi.
Hakerzy podwójnie hakują Teslę na Pwn2Own
Ładowarka Tesla EV została dwukrotnie zhakowana podczas drugiego dnia konkursu Pwn2Own Automotive 2025 w Tokio. W ciągu jednego dnia ujawniono aż 23 nowe luki zero-day.
Setki fałszywych witryn promują Lumma Stealer
Hakerzy wykorzystują fałszywe strony naśladujące Reddit i WeTransfer, aby rozpowszechniać złośliwe oprogramowanie Lumma Stealer. Zagrożenie dotyka użytkowników na masową skalę.