Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
styczeń 20258 materiałów na tej stronie
Cyberatak na PowerSchool. Ujawnione dane uczniów i nauczycieli
Incydent cyberbezpieczeństwa dotknął popularnego dostawcę oprogramowania dla szkół, firmę PowerSchool. Atakujący uzyskali dostęp do danych osobowych uczniów i nauczycieli, wykorzystując lukę w platformie obsługi klienta PowerSource.
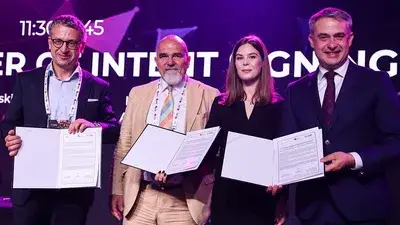
Jak wdrożyć NIS2 i DORA bez przeszkód?
Raport przygotowany przez ECSO i Instytut Kościuszki analizuje wyzwania związane z wdrażaniem regulacji NIS2 i DORA oraz przedstawia rekomendacje dla harmonizacji przepisów w całej Unii Europejskiej.
Krytyczne luki w Oracle i Mitel: CISA bije na alarm
Amerykańska Agencja ds. Cyberbezpieczeństwa (CISA) ostrzega przed krytycznymi lukami w systemach Oracle WebLogic Server i Mitel MiCollab, które są aktywnie wykorzystywane przez cyberprzestępców. Federalne agencje mają czas do 28 stycznia na zabezpieczenie swoich sieci.
ONZ pod lupą cyberprzestępców: dochodzenie w sprawie naruszenia bezpieczeństwa
Organizacja Międzynarodowego Lotnictwa Cywilnego (ICAO) prowadzi śledztwo dotyczące potencjalnego incydentu związanego z bezpieczeństwem danych. Doniesienia o możliwym wycieku informacji pojawiły się na forum hakerskim BreachForums.
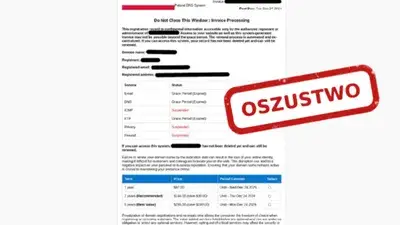
Uwaga na fałszywe opłaty za domeny
Zespół CERT Polska ostrzega przed kolejną kampanią phishingową, która tym razem jest skierowana do użytkowników rejestrujących domeny internetowe za pośrednictwem DNS.pl. Oszuści wykorzystują fałszywe wiadomości e-mail, podszywając się pod rejestratora domen, by wyłudzić od ofiar opłaty. Przestępcy stosują socjotechniki, aby wzbudzić w odbiorcach poczucie pilności i skłonić ich do podjęcia natychmiastowych działań.
Chińska grupa Salt Typhoon ponownie uderza w USA
Chińscy hakerzy z grupy Salt Typhoon po raz kolejny zaatakowali amerykańską infrastrukturę telekomunikacyjną, włamując się do sieci firm Charter Communications, Consolidated Communications oraz Windstream. To kolejne z serii włamań, które w ostatnich miesiącach wstrząsnęły sektorem telekomunikacyjnym w Stanach Zjednoczonych.
Podwójne kliknięcie, podwójne zagrożenie
Nowa metoda DoubleClickjacking omija zabezpieczenia i przejmuje konta użytkowników, wykorzystując podwójne kliknięcia do autoryzacji działań na legalnych stronach internetowych.
Masowe naruszenia w opiece zdrowotnej skłaniają do zmian w cyberbezpieczeństwie
Amerykańskie władze w wyniku wzrostu liczby cyberataków na placówki medyczne zapowiadają zaostrzenie przepisów dotyczących ochrony danych zdrowotnych. Nowe regulacje mają zapewnić wyższy poziom bezpieczeństwa.
grudzień 20244 materiały na tej stronie
Cyberatak na Departament Skarbu
Departament Skarbu USA stał się celem zaawansowanego ataku hakerskiego, który ujawnił luki w zabezpieczeniach. Skutki tego incydentu mogą mieć dalekosiężne konsekwencje dla bezpieczeństwa danych rządowych.
Wyciek danych z 800 tysięcy samochodów elektrycznych
Błędy w zabezpieczeniach spowodowały ujawnienie danych osobowych właścicieli pojazdów. Incydent dotyczy 800 tysięcy samochodów elektrycznych, w tym marek takich jak Volkswagen, Audi, Seat czy Skoda.
Hakerzy kradną dane kart klientów ZAGG
Klienci znanego producenta akcesoriów mobilnych narażeni na utratę danych kart kredytowych. Incydent jest wynikiem naruszenia oprogramowania e-commerce dostawcy zewnętrznego.
OtterCookie – fałszywe oferty pracy
Nowe złośliwe oprogramowanie OtterCookie wykorzystywane przez Contagious Interview stanowi zagrożenie dla twórców oprogramowania, infekując ich systemy poprzez fałszywe oferty pracy i kradnąc poufne dane.