Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
marzec 20261 materiał na tej stronie
Czy polskie banki padną szybciej niż Iran?
Wieczór, 28 lutego 2026. W Teheranie wyje syrena, ale ważniejsze dzieje się po cichu, w kablach. W jednej chwili kraj z prawie 90 milionami ludzi wchodzi w cyfrową mgłę. Internet siada do 4% normalnego ruchu. To nie jest „spadek wydajności”. To stan, w którym z punktu widzenia biznesu państwo znika z sieci.
luty 202611 materiałów na tej stronie
Jak zhakować Bitwardena?
Badacze z ETH Zurich wzięli pod lupę popularne programy do przechowywania haseł: Bitwarden, LastPass, Dashlane i 1Password. Założyli najgorszy scenariusz – serwer, na którym trzymasz swoje dane, został zhakowany. Atakujący siedzi tam i manipuluje wszystkim, co leci do twojego komputera czy telefonu.
OpenClaw na widoku: Jeden otwarty port i firma z Woli traci wszystko.
Technik w serwerowni pod Warszawą chciał szybko uruchomić OpenClaw – narzędzie do automatyzacji zadań z pomocą AI. Wystawił je na internet, myśląc, że "tak musi być". Dwa tygodnie później klucze do chmury AWS wylądowały w rękach oszustów. Jeden prosty błąd: program nasłuchiwał na wszystkich adresach sieciowych zamiast tylko lokalnie. Straty? Przestój w pracy, okup w kryptowalutach i dane klientów na sprzedaż.
Wszystkie wpadki Microsoftu
Przez czterdzieści lat Notatnik był synonimem prostoty. Otwierałeś go, gdy chciałeś po prostu zapisać tekst bez formatowania – zero połączenia z siecią, zero AI, zero ryzyka, że aplikacja sama ściągnie zagrożenie. W 2026 roku ta pewność zniknęła. Microsoft, w ramach integracji z Copilotem, zamienił najprostszą aplikację Windows w potencjalną bramę dla ataku.
Jak nie stracić 600% pensji? Przewodnik
Sejm przyjął nowelizację ustawy o Krajowym Systemie Cyberbezpieczeństwa (UKSC) 23 stycznia 2026, implementując dyrektywę NIS2. Senat zatwierdził projekt 28-29 stycznia bez poprawek, oczekuje się podpisu Prezydenta w najbliższych tygodniach. Obowiązujące kary administracyjne z art. 35 stosowane są natychmiast po wejściu w życie, bez okresu przejściowego, rozszerzając zakres na podmioty w 18 sektorach krytycznych, takich jak energetyka, transport czy usługi chmurowe.
RODO „na niby” właśnie się skończyło.
W 2025 r. UODO przestał być „miłym urzędem od upomnień” i zaczął działać jak fiskus z funkcją delete – szczególnie wobec tych, którzy RODO wdrożyli „na prezentację dla zarządu”. Rekordowe kary (w tym blisko 17 mln zł dla McDonald’s Polska za naruszenia RODO) pokazują, że Excel z rejestrem czynności nie zatrzyma ani kontroli, ani przelewu z konta spółki.
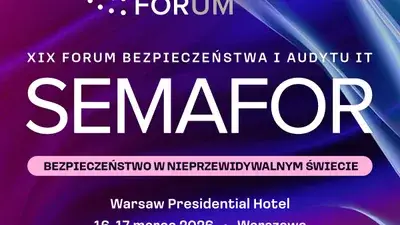
16–17 marca 2026 SEMAFOR – XIX Forum Bezpieczeństwa i Audytu IT
Już 16–17 marca 2026 roku w Warsaw Presidential Hotel odbędzie się SEMAFOR – XIX Forum Bezpieczeństwa i Audytu IT — jedno z najważniejszych wydarzeń w Polsce skupionych wokół cyberbezpieczeństwa, audytu IT, zarządzania ryzykiem i innowacji technologicznych.
Prezydent podpisał nowelizację KSC
Właśnie skończył się czas teoretycznych debat i narzekań na "brak konkretów". Podpis Prezydenta pod nowelizacją Krajowego Systemu Cyberbezpieczeństwa (KSC) to moment, w którym ryzyko geopolityczne staje się mierzalną stratą finansową w Twoim arkuszu kalkulacyjnym. Widziałem setki serwerowni, w których tania infrastruktura z Azji była fundamentem oszczędności. Dziś te oszczędności zamieniają się w tykający zegar długu technologicznego. Jeśli Twój vendor trafi na listę Dostawców Wysokiego Ryzyka (HRV), masz 5 lat na całkowitą czystkę w sieci. Nie na "izolację". Na fizyczne usunięcie i utylizację sprzętu.
Dlaczego "bezpieczne AI" w SCADA to mit?
29 grudnia 2025, w mrozy i zamiecie, ktoś wjechał do RTU kontrolerów w 30 polskich farmach wiatrowych i fotowoltaicznych. Uszkodzili firmware, wymazali pliki systemowe, odcięli zdalne sterowanie od operatorów sieci – bez przerw w dostawach, ale z pełnym dostępem do SCADA. CERT Polska potwierdziła: wiper malware o nazwie DynoWiper, rekonesans od marca, plan zniszczenia z wykorzystaniem Tor i skradzionych kont bez MFA.
Open source w administracji: szansa czy nowe ryzyko dla biznesu?
„Unia Europejska działa na oprogramowaniu Microsoft, a Stany Zjednoczone mogą to wstrzymać w dowolnym momencie” – to nie spekulacja, lecz wypowiedź europosłanki wygłoszona podczas Open Source Policy Summit w Brukseli. W tym samym czasie polskie Ministerstwo Cyfryzacji włącza open source do Strategii Cyfryzacji Państwa, zapowiadając centralne repozytorium rozwiązań dla administracji publicznej. Dla zarządów firm współpracujących z sektorem publicznym rodzi to fundamentalne pytanie: jak zapewnić bezpieczeństwo w łańcuchu dostaw, gdy przejście na open source przenosi odpowiedzialność za komponenty programowe bezpośrednio na wasze barki?
KSeF: jak państwo dostało roota do Twojej księgowości
W jednym dużym koncernie przemysłowym w styczniu księgowa nacisnęła przycisk „Wyślij do KSeF”. Tyle że nie zauważyła, iż system nie połączył się z kontem produkcyjnym, tylko ze środowiskiem testowym. Kilkaset faktur „zniknęło” z obiegu, bo nie trafiły tam, gdzie trzeba. Audyt trwał tydzień, a zespół IT musiał ręcznie odtwarzać historię transakcji z logów i e-maili.
Jak podnieść bezpieczeństwo w administracji?
Setki milionów złotych na zagraniczne licencje, gdy sąsiedzi zamykają swoje dane na krajowy klucz. Polskie ministerstwa uzależnione od oprogramowania z Redmond, podczas gdy Dania już migruje na Linuksa. Radosław Maćkiewicz z COI ogłasza kontrofensywę: powstanie narodowego pakietu biurowego opartego na open source. To odpowiedź nie tylko na rosnące koszty, lecz przede wszystkim na realne zagrożenie – Polska jest na trzecim miejscu w Europie pod względem cyberataków. Czas, by luka w systemie nie stała się bramą dla wrogów.