Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
luty 202610 materiałów na tej stronie
Prezydent podpisał nowelizację KSC
Właśnie skończył się czas teoretycznych debat i narzekań na "brak konkretów". Podpis Prezydenta pod nowelizacją Krajowego Systemu Cyberbezpieczeństwa (KSC) to moment, w którym ryzyko geopolityczne staje się mierzalną stratą finansową w Twoim arkuszu kalkulacyjnym. Widziałem setki serwerowni, w których tania infrastruktura z Azji była fundamentem oszczędności. Dziś te oszczędności zamieniają się w tykający zegar długu technologicznego. Jeśli Twój vendor trafi na listę Dostawców Wysokiego Ryzyka (HRV), masz 5 lat na całkowitą czystkę w sieci. Nie na "izolację". Na fizyczne usunięcie i utylizację sprzętu.
Dlaczego "bezpieczne AI" w SCADA to mit?
29 grudnia 2025, w mrozy i zamiecie, ktoś wjechał do RTU kontrolerów w 30 polskich farmach wiatrowych i fotowoltaicznych. Uszkodzili firmware, wymazali pliki systemowe, odcięli zdalne sterowanie od operatorów sieci – bez przerw w dostawach, ale z pełnym dostępem do SCADA. CERT Polska potwierdziła: wiper malware o nazwie DynoWiper, rekonesans od marca, plan zniszczenia z wykorzystaniem Tor i skradzionych kont bez MFA.
Open source w administracji: szansa czy nowe ryzyko dla biznesu?
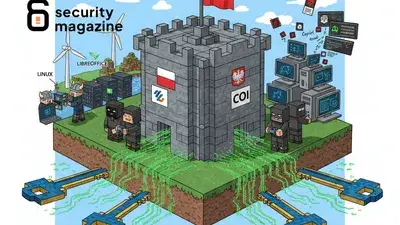
„Unia Europejska działa na oprogramowaniu Microsoft, a Stany Zjednoczone mogą to wstrzymać w dowolnym momencie” – to nie spekulacja, lecz wypowiedź europosłanki wygłoszona podczas Open Source Policy Summit w Brukseli. W tym samym czasie polskie Ministerstwo Cyfryzacji włącza open source do Strategii Cyfryzacji Państwa, zapowiadając centralne repozytorium rozwiązań dla administracji publicznej. Dla zarządów firm współpracujących z sektorem publicznym rodzi to fundamentalne pytanie: jak zapewnić bezpieczeństwo w łańcuchu dostaw, gdy przejście na open source przenosi odpowiedzialność za komponenty programowe bezpośrednio na wasze barki?
Jak podnieść bezpieczeństwo w administracji?
Setki milionów złotych na zagraniczne licencje, gdy sąsiedzi zamykają swoje dane na krajowy klucz. Polskie ministerstwa uzależnione od oprogramowania z Redmond, podczas gdy Dania już migruje na Linuksa. Radosław Maćkiewicz z COI ogłasza kontrofensywę: powstanie narodowego pakietu biurowego opartego na open source. To odpowiedź nie tylko na rosnące koszty, lecz przede wszystkim na realne zagrożenie – Polska jest na trzecim miejscu w Europie pod względem cyberataków. Czas, by luka w systemie nie stała się bramą dla wrogów.
CISO, oblicz stratę: Regulacje x ransomware = bankructwo
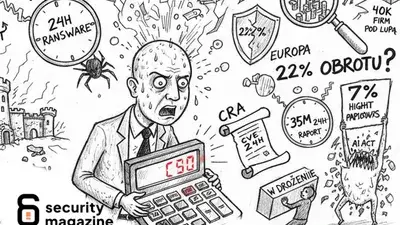
Szpital MSWiA w Krakowie padł w marcu 2025 po ataku ransomware – zerowe kopie zapasowe, sparaliżowane operacje, tysiące pacjentów w chaosie. W 2024 CSIRT-y odnotowały 111 tys. incydentów w Polsce, a CrowdStrike liczy 2100 ofiar ransomware w Europie od stycznia 2024, z mediami czasu ataku na 24 godziny dzięki Scattered Spider. CISO i CEO, wasz obrót globalny minus 7% za AI Act lub 2% za NIS2 to nie teoria – to równanie, które hakerzy już wpisali do Excela.
Czy chmura to już zaplanowany przestój?
Airbus właśnie wrzuca na rynek przetarg za ponad 50 mln euro na migrację mission‑critical systemów (ERP, MES, PLM, CRM) na „suwerenną europejską chmurę” na 10 lat, bo przestali wierzyć w papierową „rezydencję danych” w USA‑cloudzie z etykietką „EU region”.
Jak OT w Polsce przetrwa AI-oszustwa?
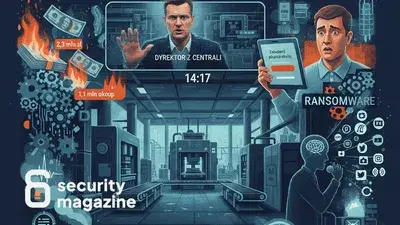
Serwerownia w polskim kombinacie stali milknie o 14:17. "Dyrektor z centrali" w nagraniu wideo każe inżynierowi zatwierdzić pilny patch zdalny. Godzinę później ransomware blokuje sterowniki maszyn, strata 2,3 mln zł na postój linii, plus 1,1 mln okupu dla odzyskania dostępu.
Dostroiłeś model na klientach? Witaj w RODO
Pierwszy sygnał, że coś jest nie tak, przyszedł nie z SOC, tylko z działu obsługi klienta.Użytkownik zgłosił, że model "dziwnie dobrze" odtwarza fragmenty jego dawnej korespondencji z firmą, łącznie z numerem telefonu. Kilka prostych zapytań, parę ekranów logów – i stało się jasne: to nie halucynacje, tylko konkretne dane konkretnej osoby wypluwane z modelu.
KSeF jest bezpieczny?
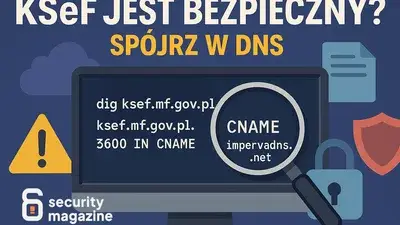
20 milionów faktur na godzinę – taka będzie przepustowość KSeF od lutego 2026 roku. Przepływ 20 milionów dokumentów finansowych na godzinę przez infrastrukturę, która nie powinna być single point of failure. Co jednak, jeśli ten single point of failure nie znajduje się w Warszawie, lecz w jurysdykcji podlegającej CLOUD Act?
Czy 30% kodu AI to 100% ryzyka dla Twojej firmy?
Początek 2026 roku przejdzie do historii nie jako triumf sztucznej inteligencji, ale jako moment, w którym Microsoft stracił panowanie nad własnym produktem. Masowe awarie po aktualizacji KB5074109 to tylko wierzchołek góry lodowej. Widziałem setki incydentów, ale ten jest inny. To efekt systemowego gnicia jakości. Kiedy 12% wartości firmy wyparowuje z giełdy w tydzień, to znak, że pora przestać słuchać działu marketingu, a zacząć liczyć straty operacyjne.
styczeń 20262 materiały na tej stronie
S46 – czy Twój SOC już się podłączył, zanim dostaniesz karę?
W 2023 roku firma z energetyki zgłosiła phishing do CSIRT NASK za późno – atak rozprzestrzenił się, backupów brakowało, odbudowa trwała dwa miesiące i kosztowała fortunę. Teraz nowelizacja UKSC z sierpnia 2025 roku stawia sprawę jasno: operatorzy usług kluczowych, dostawcy usług cyfrowych i podmioty publiczne dostają 14 dni na podłączenie do S46 po wpisie do rejestru OW, kary idą w górę do milionów złotych za opieszałość.
Szyfrujesz czy oddajesz?
Na ostatnim incydencie IR gość z zarządu patrzy mi w oczy i pyta: „Przecież mieliśmy szyfrowanie, czemu prokurator czyta nasze laptopy jak PDF-a?”.Odpowiedź była brutalna: bo BitLocker recovery key leżał grzecznie w chmurze Microsoftu, a nie u ciebie, a nakaz sądowy zadziałał szybciej niż twój „zero trust roadmap”.I nie, Apple, Google, Meta, Microsoft, Oracle i AWS nie grają w tej samej lidze – każdy ma własny model „czyich” są klucze i jak łatwo można po nie sięgnąć.