Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
maj 202412 materiałów na tej stronie
MGOPS w Sędziszowie Małopolskim zaatakowany? [AKTUALIZACJA]
Miejsko-Gminny Ośrodek Pomocy Społecznej w Sędziszowie Małopolskim potwierdza cyberatak na swoją placówkę. "Za całe zdarzenie serdecznie przepraszamy” – pisze Grzegorz Wszołek, dyrektor MGOPS.
CashBack Pekao24 fałszywy?
Klienci banków stanowią atrakcyjne cele dla cyberprzestępców, a ostatnio na celownik trafili użytkownicy usługi Pekao24. Atak został przeprowadzony za pomocą fałszywych reklam na Facebooku.
Kampania phishingowa na Netflix!
CERT Orange Polska wydał ostrzeżenie dotyczące nowej kampanii phishingowej, w której oszuści podszywają się pod Netflix. Fałszywe wiadomości SMS, wysyłane z zagranicznych numerów, mają na celu wyłudzenie danych logowania i pieniędzy od niczego nieświadomych użytkowników.
Świebodzińskie startostwo powiatowe padło ofiarą ataku ransomware
Poważne naruszenie danych w starostwie powiatowym w Świebodzinie. Skala cyberprzestępstwa na razie nie jest znana, ale starosta prosi o zachowanie czujności.
Fałszywe załączniki w mailach. Jak nie paść ofiarą?
Na Twoją skrzynkę mailową codziennie wpływają nowe wiadomości. Przeważnie niosą cenne informacje, ale mogą być też zagrożeniem. Dzieje się tak, bo jedną z najpopularniejszych metod działania cyberprzestępców jest rozsyłanie wiadomości e-mail, służących do rozpowszechniania złośliwego oprogramowania. Takie maile mogą zawierać nie tylko linki odsyłające do niebezpiecznych stron internetowych, ale także groźne załączniki. Jak się przed nimi chronić? Sprawdź!
Czy Twoje kopie zapasowe są gotowe na atak ransomware?
Posiadanie aktualnej i łatwo dostępnej kopii wszystkich ważnych dla biznesu danych jest obecnie kluczowe. Odporny na zmiany backup umożliwia szybsze odzyskiwanie danych w przypadku ich uszkodzenia lub utraty, szczególnie w sytuacji ataku ransomware, który może zaszyfrować lub usunąć pliki. To dobrze znane korzyści wynikające z posiadania kopii zapasowych. Jednak zalet jest jeszcze więcej.
Matrioszka – kolejna rosyjska kampania dezinformacyjna
W dobie cyfrowej rewolucji informacja stała się kluczowym narzędziem wpływu na społeczeństwo. Wykorzystując tę rzeczywistość, Rosja prowadzi kampanie dezinformacyjne, których celem jest destabilizacja sytuacji międzynarodowej.
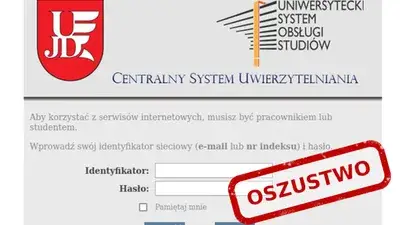
Uwaga, studenci! Nowa kampania phishingowa grozi kradzieżą danych
CSIRT NASK ostrzega przed nową kampanią phishingową, której celem są studenci oraz uczelnie wyższe w Polsce. Sprawdź scenariusz ataku i ochroń się lub swoich bliskich przed kradzieżą danych osobowych i akademickich.
Nowe prawo zmieni zasady gry w cyberochronie? Opinie ekspertów
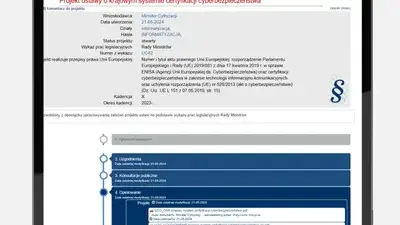
Rządowe Centrum Legislacji opublikowało 21 maja 2024 roku projekt ustawy o krajowym systemie certyfikacji cyberbezpieczeństwa, który ma wzmocnić ochronę cyfrowej infrastruktury Polski. Nowe przepisy wprowadzą obowiązki i procedury związane z certyfikacją produktów ICT, usług ICT i procesów ICT, zapewniając ich zgodność z wymaganiami bezpieczeństwa. Projekt ustawy budzi kontrowersje wśród przedsiębiorców i samorządów.
Północnokoreańscy cyberprzestępcy wykorzystują lukę Facebooka
Północnokoreańscy cyberprzestępcy z grupy Kimsuky ponownie zaatakowali, tym razem wykorzystując platformę Facebooka – Messenger do szerzenia złośliwego oprogramowania.
Zoom wykorzystuje nowe szyfrowanie podczas rozmów
Zoom, popularna platforma do wideokonferencji, ogłosiła wprowadzenie nowego rodzaju szyfrowania typu end-to-end (E2EE), które ma być odporne na przyszłe zagrożenia związane z komputerami kwantowymi. Ta innowacja ma na celu podniesienie poziomu bezpieczeństwa danych użytkowników podczas spotkań online.
NextGen Healthcare Mirth Connect atakowany
Amerykańska Agencja ds. Cyberbezpieczeństwa i Bezpieczeństwa Infrastruktury (CISA) dodała lukę w zabezpieczeniach wpływającą na NextGen Healthcare Mirth Connect do swojego katalogu znanych luk w zabezpieczeniach (KEV), powołując się na dowody aktywnego wykorzystania. Luka oznaczona jako CVE-2023-43208 (wynik CVSS: nie dotyczy) dotyczy przypadku nieuwierzytelnionego zdalnego wykonania kodu, wynikającego z niekompletnej łatki dla innej krytycznej luki CVE-2023-37679 (wynik CVSS: 9,8).