Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
maj 202412 materiałów na tej stronie
Alert Zero-Day przeglądarki Chrome
Google wydało aktualizację zabezpieczeń przeglądarki Chrome, która usuwa krytyczną lukę typu zero-day (CVE-2024-4671). Luka, aktywnie wykorzystywana w środowisku naturalnym, dotyczy komponentu Visuals i została zgłoszona przez anonimowego badacza początkiem maja. Aktualizacja jest niezbędna do ochrony przed potencjalnymi atakami i zalecana również użytkownikom przeglądarek opartych na Chromium.
Chińscy cyberprzestępcy włamali się do MITER
MITRE padło ofiarą skomplikowanego cyberataku, za który odpowiedzialni są cyberprzestępcy z Chin. Pierwsze sygnały nieautoryzowanego dostępu pojawiły się 31 grudnia 2023 roku, ale cała skala incydentu ujawniona została dopiero niedawno.
Hakerzy przejmują kontrolę nad stronami w WordPressie
WordPress to jeden z najpopularniejszych CMS-ów na świecie. Nic zatem dziwnego, że stał się celem cyberprzestępców na całym świecie. A ci wykorzystują luki, aby przejmować poszczególne witryny.
Administrator ransomware LockBit zdemaskowany
Brytyjska Narodowa Agencja ds. Przestępczości (NCA) odkryła prawdziwą tożsamość kluczowego zarządcy oraz twórcy ransomware LockBit. Okazało się, że za tym niebezpiecznym oprogramowaniem stoi 31-letni Dmitrij Jurijewicz Choroszew z Rosji.
Irańscy cyberprzestępcy podszywają się pod dziennikarzy
Wspierana przez irański reżim grupa cyberprzestępców APT42 podszywa się pod dziennikarzy, aby atakować organizacje z Zachodu i Bliskiego Wschodu.
Krytyczne luki w zabezpieczeniach F5 Central Manager
W F5 Next Central Manager odkryto dwie luki w zabezpieczeniach, które mogą zostać wykorzystane przez cyberprzestępcę w celu przejęcia kontroli nad urządzeniami i utworzenia ukrytych fałszywych kont administratorów w celu zachowania trwałości.
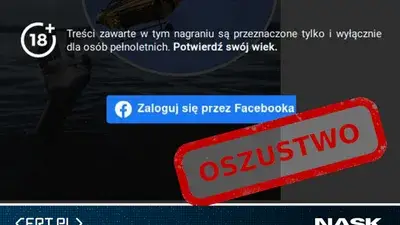
Jak niechcący możesz stracić swoje konto na Facebooku?
Zespół CERT Polska ostrzega przed nową falą oszustw phishingowych, która wykorzystuje fałszywe informacje o szokującym charakterze. Celem tych ataków jest wyłudzenie danych dostępowych do portalu Facebook. Dowiedz się, jak bronić się przed tą groźbą i zabezpieczyć swoją firmę.
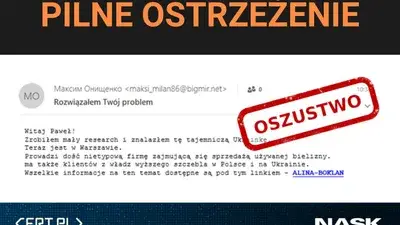
PILNE OSTRZEŻENIE: Atak Grupy APT28 na polskie instytucje rządowe
UWAGA! Polskie instytucje rządowe znajdują się pod ostrzałem groźnej grupy APT28, powiązanej z rosyjskimi służbami wywiadowczymi. W ostatnich dniach odnotowano ataki na systemy naszych instytucji. CERT Polska z NASK oraz CSIRT MON potwierdziły szkodliwą działalność. Administratorzy sieci w instytucjach powinny natychmiast zweryfikować, czy ich pracownicy nie padli ofiarą ataku.
Dane personelu wojskowego udostępnione przez hakera
Poważne naruszenie danych w Wielkiej Brytanii. Skutek? Cyberprzestępcy otrzymali dostęp do danych osobowych brytyjskich sił zbrojnych. Prawdopodobnie wykradziono ponad 270 tys. informacji wrażliwych o żołnierzach.
Gemini AI wzmacnia obronę Google
Google wprowadza Google Threat Intelligence, innowacyjne narzędzie wykorzystujące AI Gemini do zwalczania cyberzagrożeń, skracając analizę malware do zaledwie 34 sekund.
Cyberbezpieczeństwo Igrzysk Olimpijskich pod lupą
Jak podał Reuters, organizatorzy Igrzysk Olimpijskich 2024, współpracując z francuską krajową agencją ds. bezpieczeństwa informacji (ANSSI) oraz firmami Cisco i Eviden, koncentrują swoje wysiłki na minimalizacji skutków ewentualnych cyberataków. Vincent Strubel, dyrektor generalny ANSSI, podkreślił, że choć nie można zapobiec wszystkim atakom, dlatego ważne jest ograniczenie ich wpływu na przebieg igrzysk.
Ukraiński haker REvil skazany na 13 lat więzienia
Obywatel Ukrainy został skazany na ponad 13 lat więzienia i nakazano mu zapłacić 16 milionów dolarów tytułem zadośćuczynienia za przeprowadzenie tysięcy ataków ransomware i wyłudzeń.