Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
kwiecień 202412 materiałów na tej stronie
Jest projekt nowej ustawy o Krajowym Systemie Cyberbezpieczeństwa
Ministerstwo Cyfryzacji przedstawiło projekt nowej ustawy o Krajowym Systemie Cyberbezpieczeństwa. Proponowane zmiany, które są odpowiedzią na wymogi unijnej dyrektywy NIS2, mają wzmocnić ochronę zarówno obywateli, jak i instytucji. Celem rządu jest przyjęcie ustawy jeszcze przed końcem bieżącego roku.
Oracle łata 230 luk w zabezpieczeniach
Oracle wprowadza poprawki, które eliminują ponad 200 luk. Część z nich były krytycznymi lukami, które mogły zostać wykorzystane przez cyberprzestępców.
Zhakowano MITER!
MITER, organizacja non-profit prowadząca centra badawczo-rozwojowe finansowane ze środków federalnych, ujawniła, że w wyniku wyrafinowanego cyberataku doszło niedawno do naruszenia bezpieczeństwa jednej z jej wewnętrznych sieci badawczo-rozwojowych.
Secure 2024. Najnowsze regulacje europejskie i strategie cyberbezpieczeństwa
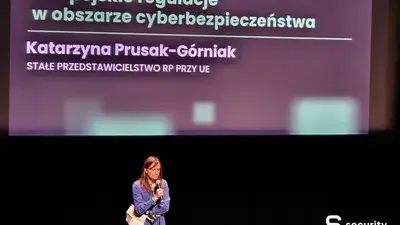
Konferencja "Secure 2024" organizowana przez NASK podzielona była na ścieżki tematyczne. Jedna z nich “ścieżka samorządowa” poświęcona była europejskim regulacjom w dziedzinie cyberbezpieczeństwa. Katarzyna Prusak-Górniak, wiceprzewodnicząca Rady Zarządzającej ECCC przedstawiła szereg ważnych informacji dotyczących aktualnych i przyszłych regulacji prawnych, które mają fundamentalne znaczenie dla zabezpieczenia cyfrowego UE.
Wpływ Cisco na globalne cyberbezpieczeństwo
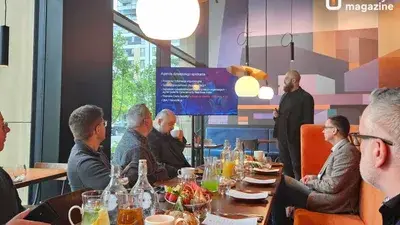
16 kwietnia jako redakcja uczestniliśmy w spotkaniu zorganizowanym przez Cisco Polska. Przedstawiciele firmy zaprezentowali swoje podejście do cyberbezpieczeństwa, podkreślając, jak ich zaawansowane rozwiązania i globalne działania wpływają na kształtowanie bezpieczeństwa cyfrowego na świecie. Rozmawialiśmy o najnowszych trendach w zakresie zagrożeń, odpowiedziach technologicznych oraz współpracy międzynarodowej w ramach zapewniania ochrony przed coraz bardziej złożonymi cyberatakami.
Rośnie liczba ataków brute-force na VPN-y
Cisco ostrzega przed ataki typu brute-force na usługi VPN i SSH. Te stają się coraz większym problemem i obserwuje sięich globalny wzrost.
CERT Polska: Zaczęliśmy psuć przestępcom biznes
- Zaczęliśmy psuć przestępcom biznes. Widzimy próbę migracji przestępców w różne miejsca. I deklarujemy, jako CERT Polska, że będziemy we wszystkich miejscach, w których realizuje się oszustwo – powiedział Sebastian Kondraszuk, szef zespołu CERT Polska podczas konferencji SECURE 2024, prezentując raport CERT Polska.
Krytyczna luka umożliwia instalowanie ransomware w Linuxie
Cyberprzestępcy wykorzystują lukę w oprogramowaniu firmy Atlassian, co umożliwia im ataki ransomware na swoje ofiary. Jak działa luka CVE-2023-22518?
OpenAI zwalnia badaczy za wyciek informacji
OpenAI, startup AI stojący za generatywnym botem AI ChatGPT, zwolnił dwóch kluczowych badaczy za rzekome wycieki. Wcześniej próbowano zwolnić CEO.
Powstaje Centrum Cyberbezpieczeństwa NASK (CCN)
W 2023 roku rząd odnotował ponad 80 tysięcy cyberataków. To o 100 proc. więcej niż w 2022 roku. Powodem takiej aktywności cyberprzestępców jest m.in. wojna na Ukrainie. Dlatego powstaje CCN.
Cyberprzestępcy obierają sobie za cel aktywistów
Cyberprzestępczość skierowana w stosunku do aktywistów, np. obrońców praw człowieka, to żadna nowość. I niestety jesteśmy świadkami kolejnych tego typu kampanii. Tym razem w Maroku i Saharze Zachodniej.
Krytyczny błąd telewizora LG umożliwia całkowite przejęcie urządzenia
Stwierdzono, że LG WebOS, system operacyjny obsługujący telewizory LG, ma kilka wad, z których część umożliwia atakującym przejęcie urządzenia, poważnie wpływając na bezpieczeństwo użytkownika.