Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
kwiecień 202412 materiałów na tej stronie
Uważaj na fałszywe instalatory Adobe Acrobat Reader
Fałszywe instalatory Adobe Acrobat Reader są wykorzystywani do rozpowszechniania złośliwego oprogramowania o nazwie Byakugan. Jak działa rzeczone Byakugan i czy można się przed nim ochronić?
Chińscy cyberprzestępcy wykorzystują luki w zabezpieczeniach Ivanti
Eksperci ds. cyberbezpieczeństwa identyfikują wiele grup chińskich cyberprzestępców, które wykorzystują luki zero-day w zabezpieczeniach urządzeń Ivanti. Stanowi to poważne zagrożenie dla prywatności i bezpieczeństwa danych.
Samorządy nieprzygotowane na cyberzagrożenia. Jest raport NIK
Samorządy w zachodniopomorskim nie są w stanie zapewnić cyberochrony swoim mieszkańcom – tak wynika z raportu Naczelnej Izby Kontroli. Główni winowajcy? Nieświadomość, brak skutecznych procedur reagowania na zagrożenie, wieloletnie zaniedbania.
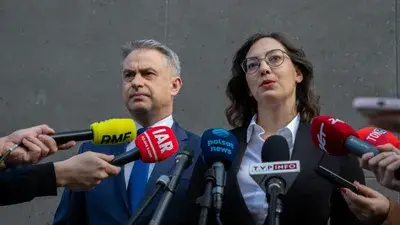
Polska wprowadza nową strategię obrony informacyjnej
7 kwietnia 2024 odbędzie się pierwsza tura wyborów samorządowych, a w jej tle wciąż mamy do czynienia z działaniami dezinformacyjnymi ze strony obcych krajów. Jak Polska zamierza stawić czoła tej próbie, przedstawili dzisiaj Magdalena Wilczyńska, Dyrektor ds. Ochrony Informacji w Cyberprzestrzeni NASK, oraz Krzysztof Gawkowski, Wicepremier i Minister Cyfryzacji.
Wyciek danych w OWASP
OWASP, uznana organizacja zajmująca się bezpieczeństwem aplikacji webowych, ostrzega swoich obecnych i byłych członków o potencjalnym wycieku danych osobowych. Incydent dotyczy osób, które w latach 2006-2014 dostarczyły swoje CV w ramach procesu aplikacyjnego.
Opublikowano 14 GB prywatnych danych graczy Minecrafta
Osoba zagrażająca na BreachForums umieściła bazę danych o pojemności 14 GB zawierającą dane użytkowników i serwerów gry Minecraft, w tym wrażliwe informacje dotyczące płatności. Narażeni gracze powinni uważać na cyberprzestępców próbujących wykorzystać wyciek.
Wyciekły dane pracowników federalnych Stanów Zjednoczonych
Grupa napastników twierdzi, że włamała się do Acuity, firmy konsultingowo-technologicznej współpracującej z krajowymi i publicznymi organami ds. bezpieczeństwa. Rzekomo wyciekły dane agentów federalnych i tajne dokumenty.
Luka w zabezpieczeniach Wi-Fi WPS
Jeśli chodzi o włamanie się do sieci bezprzewodowej za pomocą routera obsługującego WPS (WiFi Protected Setup), dla wtajemniczonych nie jest kwestią, czy ktoś się włamie, ale kiedy. Niektórzy mogą pomyśleć, że Twoja sieć bezprzewodowa będzie nieinteresująca dla zagrożenia z zewnątrz, ale z drugiej strony, nie znałeś mnie.
Dane klienta Ace Hardware dotknięte cyberatakiem
Gigant handlu detalicznego Ace Hardware poinformował, że cyberprzestępcy naruszyli prywatne dane jego klientów.
Masowa kampania phishingowa uderza w Amerykę Łacińską
Ugrupowaniu znanym jako TA558 przypisuje się nowe masowe kampanię phishingowe, których są podmioty znajdujące się na terenie Ameryki Łacińskiej.
Jakie są stopnie alarmowe cyberprzestrzeni?
W odpowiedzi na rosnące zagrożenia w cyberprzestrzeni Polska opracowała system stopni alarmowych, mający na celu ochronę kluczowych systemów teleinformatycznych oraz infrastruktury krytycznej przed atakami o charakterze terrorystycznym. Stopnie alarmowe CRP są narzędziem koordynacji działań prewencyjnych i reagowania na incydenty bezpieczeństwa cyfrowego, wymagającym ścisłej współpracy pomiędzy administracją publiczną a służbami specjalnymi.
Wyciekło 73 miliony danych klientów AT&T
Dane takie, jak m.in. adresy, hasła oraz numery ubezpieczeń społecznych, 73 miliony obecnych i byłych klientów AT & T trafiły do dark webu w związku z naruszeniem bezpieczeństwa danych.