Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
styczeń 20267 materiałów na tej stronie
Mail od szefa to najskuteczniejsza broń w arsenale dezinformacji.
Przez dwadzieścia lat w branży widziałem dziesiątki firm, które wydały fortunę na sandboxy i systemy EDR, a potem wyłożyły się na jednym mailu od „księgowości”. W 2024 roku, podczas wielkiej wody w Polsce, dezinformacja pokazała swoje najbrzydsze oblicze. Widziałem panikę w oczach zarządów, gdy fałszywe wiadomości o rzekomym przerwaniu wałów paraliżowały pracę całych zakładów produkcyjnych. To nie są teoretyczne rozważania o „zagrożeniach hybrydowych”. To konkretny wektor ataku, w którym Twoja infrastruktura mailowa służy do uwiarygodnienia kłamstwa. Jeśli myślisz, że filtr antyspamowy wystarczy, to znaczy, że przestałeś uważać na to, co dzieje się na zewnątrz.
Automatyzacja procesów to najkrótsza droga do całkowitego przejęcia firmy.
Piątek, godzina 16:45. Większość zespołu myśli o weekendzie, a Ty dostajesz alert z AWS o przekroczeniu limitu wydatków na instancje EC2 o kilka tysięcy procent. Brzmi jak kiepski żart? Dla jednego z moich klientów, średniej wielkości polskiego software house’u, był to początek walki o przetrwanie. Powód okazał się banalny: instancja n8n wystawiona na świat bez hasła, bo "przecież to tylko do testów na chwilę".
Jak nie dać się złapać w 6G?
Klient z branży logistycznej spod Gdańska był przekonany, że jego infrastruktura telekomunikacyjna jest nie do złamania – dopóki zdalny atak z Azji nie sparaliżował ruchu ciężarówek na tydzień. Straty przekroczyły milion złotych w postaci zablokowanych magazynów i kar za niewykonane dostawy. Wektor wejścia? Luka w urządzeniu sieciowym, która umożliwiła przejęcie kontroli nad ruchem danych.
Czy polski rynek pomp ciepła jest gotowy na wojnę hybrydową?
Berlin, 6 stycznia 2026 roku. Miasto od trzech dni przypomina lodownię, bo ktoś wcisnął „delete” na sterownikach infrastruktury energetycznej. 45 tysięcy gospodarstw domowych właśnie uczy się, że cyberbezpieczeństwo to nie są nudne szkolenia, ale realny koszt wymiany urządzeń wartych dziesiątki tysięcy złotych. Kiedy temperatura spada do -12 stopni Celsjusza, a sieć leży, Twój system grzewczy przestaje być ekologicznym cudem techniki. Staje się kruchym kawałkiem metalu czekającym na pęknięcie.
Cyber-blackout to nie awaria, to przygotowanie pola pod desant.
Na początku stycznia 2026 roku świat zobaczył, jak znika państwo. Operacja „Absolute Resolve” nie była klasyczną inwazją, którą znamy z podręczników historii. To był pokaz chirurgicznej precyzji, gdzie 150 samolotów i jednostki Delta Force stanowiły jedynie domknięcie procesu, który zaczął się miesiące wcześniej w kodzie binarnym.
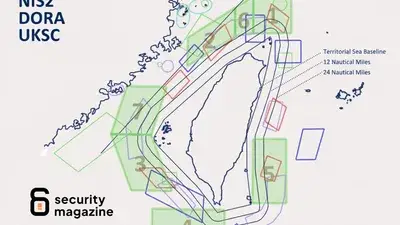
Czy brak prądu na Tajwanie zatrzyma polskie fabryki?
Fabryka chipów TSMC na Tajwanie milknie rano – chińska "inspekcja" statków z gazem do produkcji prądu w Cieśninie Tajwańskiej. Tajwan sprowadza prawie cały gaz i węgiel z zagranicy, terminale stoją jak na celowniku. Symulacja "Energy Siege" z raportu FDD pokazuje, jak Pekin zaczyna od plotek w mediach i ataków w sieciach sterujących energią, potem blokuje dostawy, aż
2026 rok, w którym przestaniesz wierzyć własnym uszom i oczom
Siedzę w branży od dwóch dekad i widziałem już wszystko: od wirusów na dyskietkach po ransomware paraliżujący szpitale. Ale to, co dzieje się teraz, to zupełnie inny poziom gry. Jeśli myślisz, że Twoim największym problemem jest niezałatany serwer, to mam dla Ciebie złą wiadomość. Największą dziurą w Twoim systemie jest ucho i oko Twojego pracownika, który właśnie dostał telefon od „szefa” z prośbą o pilny przelew na konto techniczne.
grudzień 20255 materiałów na tej stronie
2025 rok pokazał, że zabezpieczenia to nie procedury, tylko zdolność przetrwania ataku
Przez ostatnie dwadzieścia lat w tej branży widziałem dziesiątki firm, które twierdziły, że są gotowe na najgorsze. Rok 2025 zweryfikował te deklaracje z brutalnością, jakiej dawno nie doświadczyliśmy. Pamiętam nocny telefon od prezesa dużej firmy logistycznej w marcu. Ich systemy stały, bo ktoś w dziale kadr uznał, że „pilne wezwanie do zapłaty” w formacie PDF to coś, co trzeba otworzyć bez pytania. Zanim dym opadł, firma straciła dostęp do danych operacyjnych na dwa tygodnie. Okazało się, że ich „niezawodny” system backupu nie był testowany od trzech lat.
Jak przetrwać przesiadkę na algorytmy postkwantowe i nie oszaleć przy audycie UKSC?
Siedzisz na spotkaniu zarządu, słuchasz o kolejnej strategii AI, a w tym samym czasie ktoś kopiuje Twoją zaszyfrowaną bazę klientów do serwerowni w Szanghaju. Nie po to, żeby ją dzisiaj otworzyć. Robi to, bo wie, że za pięć lub dziesięć lat algorytm Shora na stabilnym komputerze kwantowym roztrzaska Twoje obecne RSA-2048 w kilka sekund. Jeśli myślisz, że to problem dla fizyków z NASA, to znaczy, że przespałeś ostatnie dwa lata w branży.
Czy Amerykanie mają zapasowy klucz do Twojej serwerowni?
Zarządy polskich spółek żyją w słodkim przekonaniu, że skoro płacą Microsoftowi czy Amazonowi miliony dolarów rocznie, to ich dane są bezpieczne, prywatne i niedotykalne. To bzdura, którą karmią nas działy sprzedaży. Prawda jest taka, że dopóki Twoje bity i bajty leżą na infrastrukturze podlegającej pod US CLOUD Act, masz nad nimi taką samą kontrolę, jak nad pogodą w listopadzie. Amerykańskie służby mogą wejść do Twoich baz danych bez pukania, a Ty się o tym nawet nie dowiesz, bo dostawca dostanie zakaz puszczania pary z ust.
Dlaczego Twój pracownik wyczyści konto firmowe szukając tanich prezentów?
Przez ostatnie dwie dekady widziałem setki audytów i tysiące prób łatania ludzkiej naiwności. W grudniu każda procedura bezpieczeństwa ląduje w koszu, bo ktoś zobaczył konsolę o trzysta złotych taniej na stronie, która powstała przedwczoraj. Użytkownik i tak kliknie w link, bez względu na liczbę szkoleń z phishingu, jakie mu zafundujesz.
Jak odciąć się od awarii NIST?
NIST dalej wyznacza standardy, ale przestaje być „nudnym, niezawodnym tłem” i zaczyna być pojedynczym punktem ryzyka w globalnym łańcuchu zaufania – zwłaszcza gdy dotykamy czasu (NTP), kryptografii i mapowania do regulacji w stylu NIS2.