Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
luty 202412 materiałów na tej stronie
Dwa lata “Security Magazine”. Czas na zmiany
Od dawna wiadomo, że kwestia bezpieczeństwa w przedsiębiorstwach, instytucjach publicznych i organizacjach bywa bagatelizowana, co niekoniecznie wynika z ignorancji, ale z ograniczonego dostępu do specjalistycznej wiedzy w tym obszarze. Dlatego "Security Magazine" ma służyć Państwu wsparciem w zdobywaniu wiedzy na temat bezpieczeństwa, oferując nie tylko praktyczne wskazówki, ale także studia przypadków, analizy ryzyka i metody ich neutralizacji. I tak już przez dwa lata.
Hakerzy czyli korsarze XXI wieku?
Zapewne słyszałeś o piratach – zwłaszcza tych z Karaibów. I siłą rzeczy pewnie obiło ci się o uszy coś o „korsarzach”. A już tym bardziej z pewnością słyszałeś o cyberprzestępcach i jednocześnie o takich grupach powiązanych z rządami różnych państw. Jak się ma zatem współczesna cyberprzestępczość do piractwa i korsarstwa z przełomu XVI–XVIII wieku? Przyjrzyjmy się grupom cyberprzestępczym, które współpracują z organizacjami rządowymi.
Procedura zamówienia ESET dla jednostek publicznych
COAR, czyli Centrum Obsługi Administracji Rządowej uruchomiło elektroniczną platformę, umożliwiającą jednostkom administracji publicznej zamówienia oprogramowania w oparciu o umowy ramowe. Drugim historycznie porozumieniem w ramach tego projektu jest ramowa umowa, dzięki której każda jednostka administracji publicznej może zamówić oprogramowanie ESET Endpoint Protection w ramach uproszczonej procedury.
2024 rok w branży cybersecurity
W miarę jak organizacje i indywidualni użytkownicy stają się coraz bardziej zależni od cyfrowych rozwiązań, pojawiają się nowe wyzwania i możliwości dla specjalistów od bezpieczeństwa. Trendy takie jak sztuczna inteligencja, uczenie maszynowe, oraz rozwój kwantowych technologii obiecują rewolucję w sposobach obrony przed cyberatakami. Jakie inne innowacje zdefiniują branżę cybersecurity w 2024 roku? Zapytaliśmy o to na-szych ekspertów.
Rola systemów kontroli dostępu
Systemy kontroli dostępu (KD) to często integralna część polityki bezpieczeństwa w firmach. Pomagają w jej egzekwowaniu i stanowią istotną składową systemu bezpieczeństwa. Celem SKD jest precyzyjne zarządzanie uprawnieniami użytkowników, aby dostęp do zasobów oraz informacji był ograniczony do odpowiednich osób. Dają możliwość śledzenia i rejestrowania zdarzeń, co jest ważne dla wykrywania nieprawidłowości i przeprowadzania dochodzeń po incydentach.
Najpoważniejsze cyberataki w 2023 roku – Polska i świat
Eksperci mówią jasno: w 2023 roku doszło do ponad 50 proc. więcej cyberataków niż w roku 2022. Na celowniku przestępców znalazły się zarówno duże firmy, jak i banki, szpitale czy podmioty samorządowe i rządowe. Co jeszcze wydarzyło się w 2023 roku?
Ochrona urządzeń mobilnych i szyfrowanie
Świat cyberbezpieczeństwa jest niezwykle rozległy. W sieci czyha na nas coraz więcej zagrożeń i nie sposób im wszystkim sprostać bez pomocy. I to właśnie tę pomoc oferują startupy, które wspierają firmy w najróżniejszych kwestiach. Dowiedz się, jakie spółki technologiczne pomogą ci w poprawieniu swojego cyberbezpieczeństwa.
Niszczenie danych i ochrona środowiska – demagnetyzer czy niszczarka?
Współczesny świat stwarza ogromne możliwości tworzenia, gromadzenia i przetwarzania informacji. Często zachodzi konieczność ich trwałego usunięcia – które metody niszczenia danych zapisanych na nośnikach pamięci są nie tylko skuteczne, ale również przyjazne środowisku naturalnemu?
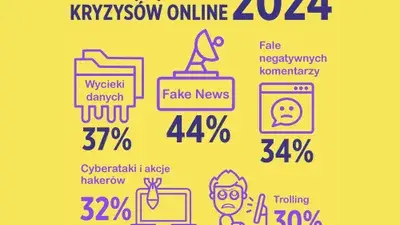
e-kryzysy znowu straszą
55% ekspertów ds. komunikacji w firmach i organizacjach boi się kryzysów w 2024 roku. To dużo, a poziom strachu utrzymuje się na wysokim poziomie od kilku lat, z lekką tylko tendencją spadkową. Jednak w obecnym roku najwięcej zagrożeń wiązanych jest z internetem i tu poziom strachu mocno wzrasta.
Jak przewidzieć awarię SSD?
W numerze 11(20)/2023 opisałem, w jaki sposób najczęściej dochodzi do awarii SSDków i innych nośników półprzewodnikowych. Jest to problem o tyle istotny, że z nośników tego typu korzystamy na co dzień powierzając im cenne dane. SSDki niemal całkowicie wyparły dyski twarde z użycia w komputerach biurowych i domowych, a z kopiami zapasowymi różnie bywa. Dlatego dziś spróbujemy znaleźć sposób na przewidzenie zbliżającej się awarii SSDka tak, by zdążyć zabezpieczyć dane. O ile to jest w ogóle możliwe…
Jak reagować na incydenty bezpieczeństwa według prawa?
RODO i ISO 27001 to fundamenty ochrony danych w UE, wymagają od organizacji zastosowania środków technicznych i organizacyjnych. Dodatkowo, testy penetracyjne i działania red team są podstawą dla oceny skuteczności zabezpieczeń i zgodności z przepisami, zabezpieczając przed cyberzagrożeniami.
Dlaczego manager haseł to dziś nie luksus, ale konieczność?
Digitalizacja działań biznesowych to fakt — ograniczenie papieru na rzecz elektronicznego workflow, praca zdalna i wynikająca z niej potrzeba dostępu do narzędzi i dokumentów bez ograniczeń wynikających z faktycznej lokalizacji — to czynniki, które pośrednio napędzają ilość posiadanych przez każdego z nas kont, do których dostępu bronią hasła.