Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
grudzień 20251 materiał na tej stronie
Czy AI w Windows 11 „może wpuścić wirusa” ?
„AI w Windows 11 może zainstalować wirusa”? Brzmi jak scenariusz z kiepskiego serialu – odpalasz Worda, a Copilot po cichu dociąga ransomware. Problem w tym, że w tej historii jest sporo prawdy. Microsoft oficjalnie przyznaje: agenci AI mogą zostać oszukani przez złośliwe treści i doprowadzić do wycieku danych lub uruchomienia malware, ale dotyczy to dziś wąskiej, eksperymentalnej funkcji dla Insiderów, domyślnie wyłączonej.
listopad 202511 materiałów na tej stronie
Zarządy śpią, a ransomware żąda okupu – BCC Mixer \'25
Phishing, który dekadę temu stanowił 1% incydentów, dziś dobija do 45%, a DDoS-y stabilne w liczbie, ale z rekordem 1.4 Tbps, który miażdży serwery jak walec. Widzisz to i myślisz: "Moja firma też jest na celowniku i to nie tylko problem IT"
Cyberbezpieczeństwo przestało być domeną IT
Rok 2022 zmienił wszystko. Cyberwojna przestała być abstrakcją – stała się codziennością. Polska odnotowuje rocznie ponad 600 tysięcy cyberataków, a według danych rządowych ich skala i złożoność rosną z każdym miesiącem. To już nie są pojedyncze incydenty – to skoordynowana presja na infrastrukturę krytyczną, instytucje publiczne i biznes. Gdy wiceminister cyfryzacji mówi wprost, że największe zagrożenie pochodzi z Rosji i Białorusi, a ataki koncentrują się na systemach wodno-kanalizacyjnych, wiemy jedno: gra toczy się o realną odporność państwa.
Jak przeżyć falę 1700+ ataków tygodniowo? Strategia dla polskich firm.
Październik 2025: polskie instytucje rządowe i firmy dostają po głowie jak nigdy wcześniej – średnio 1772 ataki tygodniowo na organizację, przy europejskiej średniej 1616. Sektor publiczny? 2540 ataków tygodniowo, więcej niż w Czechach czy Austrii, a w ogonie ciągną się produkcja i energetyka z liczbami, które jeszcze parę lat temu wyglądałyby jak błąd w raporcie.
Czy obraz JPEG może przejąć Twojego Windowsa?
To nie phishing, to nie makro. Plik JPEG staje się nowym wytrychem dla atakujących – wystarczy jedno kliknięcie na sprytnie spreparowaną grafikę i Twój system jest do wzięcia. CVE-2025-50165 bije na alarm: nawet standardowe dokumenty czy slajdy z grafiki mogą skrywać RCE, który podkopuje fundamenty bezpieczeństwa Windowsa. Kiedy większość z nas myśli „obrazek”, nie myśli „eksploit”. A właśnie taki zwrot akcji obserwujemy teraz.
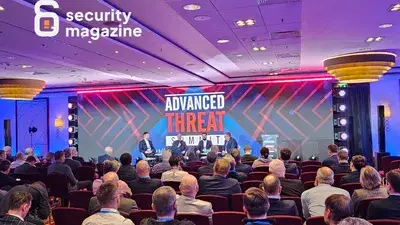
Technologia nie załata braku kompetencji. Relacja z Advanced Threat Summit
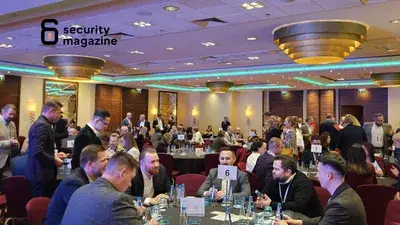
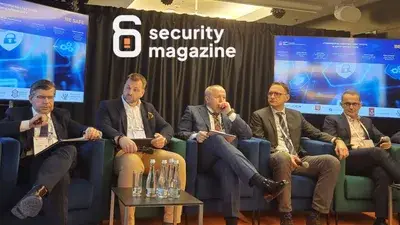
Stałem w kuluarach warszawskiego hotelu Presidential, pijąc trzecią kawę i słuchając rozmów o suwerenności chmurowej, algorytmach predykcyjnych i modelowaniu ryzyka. Wszystko brzmiało świetnie. Nowocześnie. W świecie, w którym wydajemy fortunę na systemy EDR, SIEM i SOAR, nasza linia obrony wciąż pęka w najprostszym możliwym miejscu: przy biurku użytkownika.Tegoroczne Advanced Threat Summit 2025 było zderzeniem z rzeczywistością. Przez dwa dni ponad 600 praktyków – od adminów po CISO – patrzyło na dane, które bolą. Ponad 100 prelegentów próbowało odpowiedzieć na pytanie: dlaczego, mimo że mamy najlepsze zabawki w historii cyberbezpieczeństwa, wskaźniki incydentów wcale nie spadają? Odpowiedź jest niewygodna: bo fetyszyzujemy technologię, a ignorujemy psychologię.
Fałszywe poczucie bezpieczeństwa: Dlaczego „znikające” wiadomości na WhatsAppie nigdzie nie znikają
Zdarzyło Ci się kiedyś wysłać zdjęcie dowodu osobistego, hasło do serwera albo fotkę karty kredytowej przez WhatsAppa, korzystając z tej wygodnej funkcji „Wyświetl raz”? Pewnie tak. Poczucie ulgi, że te dane znikną z telefonu odbiorcy zaraz po otwarciu, jest kojące. Cóż, mam dla Ciebie złą wiadomość. To poczucie bezpieczeństwa to iluzja, a funkcja, której zaufało 3,5 miliarda ludzi, opiera się nie na kryptografii, ale na cyfrowej „obietnicy harcerza”.\r\n
Architektura Cyfrowej Odporności: Dlaczego tradycyjny backup kapituluje przed Ransomware 2.0?
Jeśli Twoja strategia backupu opiera się wyłącznie na nadziei, że atakujący nie znajdzie repozytorium, to w starciu z dzisiejszym ransomware nie masz strategii, lecz iluzję bezpieczeństwa.
Gdzie naprawdę są luki w cyberbezpieczeństwie? Przełomowe wyzwania na 2025 rok.
Rok 2025 przynosi kolejną porcję chlubnych postępów i gorzkich rozczarowań w niemieckim cyberbezpieczeństwie. Bundesamt für Sicherheit in der Informationstechnik (BSI) w swoim raporcie za okres od lipca 2024 do czerwca 2025 roku pokazuje, że liczba wykrywanych luk w zabezpieczeniach systemów cyfrowych rośnie w tempie 24% dziennie – dokładnie 119 nowych podatności codziennie. To nie jest drobny mankament, to realna perspektywa skrócenia czasu do naruszenia dla każdego odpowiedzialnego za bezpieczeństwo
Cyberwojsko zamiast kawalerii – jak Polska buduje cyberniepodległość
Nie trzeba już czołgów, żeby zaatakować państwo. Dziś wystarczy laptop, złośliwy kod i dostęp do sieci. Ale gdy spojrzymy na tegoroczne dane – pierwszy raz od dekady Polska nie tylko wygrała cyfrową bitwę obronną, ale i zaczyna dyktować warunki w Europie.W 2025 roku byliśmy jednym z najstabilniejszych krajów pod względem bezpieczeństwa teleinformatycznego. Incydenty spadły poniżej 10 tysięcy. To nie przypadek. To efekt konsekwentnej strategii, dużych pieniędzy, a przede wszystkim – ludzi, którzy traktują cyberbezpieczeństwo jak współczesną formę walki o niepodległość.
Walka z dynamicznym malware – jak Google wykorzystuje AI do obrony?
Przestępcy nie tylko korzystają z AI do zwiększenia produktywności, ale zaczęli wdrażać nowe, autonomiczne złośliwe oprogramowanie, które dynamicznie zmienia swoje zachowanie podczas ataku. Brzmi jak scenariusz filmu sci-fi? Niestety nie — to rzeczywistość, która właśnie się dzieje. Google Threat Intelligence Group wykryła malware, które wykorzystuje modele językowe AI, takie jak Gemini, aby na bieżąco zmieniać swój kod, omijać zabezpieczenia i skuteczniej unikać wykrycia.
Wyścig o Agentic AI. Technologia, rynek i ryzyka, które zmienią dekadę
Rynek agentów sztucznej inteligencji rośnie w tempie, którego nawet najbardziej optymistyczne prognozy sprzed dwóch lat nie przewidywały. Według najnowszego raportu firmy Fortune Business Insights globalny segment Agentic AI ma osiągnąć wielomiliardową wartość, a w latach 2024–2032 będzie rozwijał się ze złożoną roczną stopą wzrostu przekraczającą dwadzieścia procent. Tak gwałtowna dynamika jest bezpośrednim rezultatem potrzeby automatyzacji procesów biznesowych, presji kosztowej oraz coraz większej złożoności środowisk IT, które wymagają inteligentnego, samodzielnego działania systemów. Co istotne, najszybciej rosną adopcje w sektorach finansowym, opartym o regulacje, oraz w przemyśle – wszędzie tam, gdzie liczy się odporność operacyjna, czas reakcji i efektywność. Analitycy wskazują również, że to właśnie agentowe modele będą napędzać kolejną falę cyfrowej transformacji, przenosząc AI z roli asystenta do roli wykonawcy.rnrn