Przejdź do treści

Szukaj w Security Magazine

NewsletterNewsletter
Menu

Cybernews

Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.

Temat
Filtry (2)
Temat

październik 20262 materiały na tej stronie

  • PHP2Shell: krytyczne luki w PHP, kogo dotyczą i co zrobić

    Dwie luki w samym silniku PHP, nazwane PHP2Shell (CVE-2026-109618 i CVE-2026-109619), pozwalają wykonać kod na serwerze bez logowania; zespół PHP ocenia je na CVSS 9.2. Dotyczą każdej instalacji PHP obsługującej żądania WWW na podatnej, niezaktualizowanej wersji, niezależnie od tego, czy kod strony, sklepu czy portalu jest bezpieczny, a jedyną pełną ochroną jest aktualizacja PHP i restart jego procesów. W Polsce czasowo wyłączono część stron BIP; firmy i urzędy ze starszym PHP, którego projekt PHP już nie aktualizuje, zależą od dystrybucji, hostingu lub producenta urządzenia albo muszą przejść na wspieraną linię.

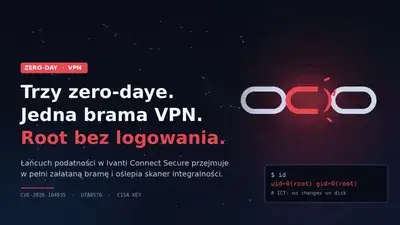
  • Ivanti Connect Secure: łańcuch trzech zero-dayów daje roota na w pełni załatanej bramie VPN

    Nieznany aktor połączył trzy podatności zero-day w Ivanti Connect Secure i przejął w pełni załataną bramę VPN z uprawnieniami roota. Atak nie zostawił na dysku żadnego malware ani web shella, a narzędzie do sprawdzania integralności, które Ivanti każe stosować klientom, zostało celowo oślepione. Dla organizacji polegających na tym produkcie oznacza to, że status „aktualny firmware” przestał być dowodem bezpieczeństwa.

luty 20261 materiał na tej stronie

  • Jak podnieść bezpieczeństwo w administracji?

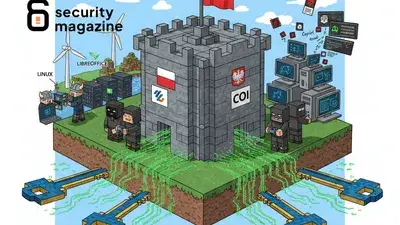
    Setki milionów złotych na zagraniczne licencje, gdy sąsiedzi zamykają swoje dane na krajowy klucz. Polskie ministerstwa uzależnione od oprogramowania z Redmond, podczas gdy Dania już migruje na Linuksa. Radosław Maćkiewicz z COI ogłasza kontrofensywę: powstanie narodowego pakietu biurowego opartego na open source. To odpowiedź nie tylko na rosnące koszty, lecz przede wszystkim na realne zagrożenie – Polska jest na trzecim miejscu w Europie pod względem cyberataków. Czas, by luka w systemie nie stała się bramą dla wrogów.

listopad 20251 materiał na tej stronie

  • Gdzie naprawdę są luki w cyberbezpieczeństwie? Przełomowe wyzwania na 2025 rok.

    Rok 2025 przynosi kolejną porcję chlubnych postępów i gorzkich rozczarowań w niemieckim cyberbezpieczeństwie. Bundesamt für Sicherheit in der Informationstechnik (BSI) w swoim raporcie za okres od lipca 2024 do czerwca 2025 roku pokazuje, że liczba wykrywanych luk w zabezpieczeniach systemów cyfrowych rośnie w tempie 24% dziennie – dokładnie 119 nowych podatności codziennie. To nie jest drobny mankament, to realna perspektywa skrócenia czasu do naruszenia dla każdego odpowiedzialnego za bezpieczeństwo

październik 20251 materiał na tej stronie

  • WSUS: Przestarzały, niebezpieczny, SYSTEM-owy? Microsoft nie daje rady z łatkami

    Pytanie retoryczne na początek: Kiedy ostatnio ktoś z Twojego działu IT zaglądał, czy WSUS na firmowym serwerze nie zbiera kurzu? Wyobraź sobie, że ten cichy „stary znajomy” po latach znowu trafił na nagłówki – i to nie byle jakie. Luka, która pozwala gościowi bez loginu i hasła przejąć pełną władzę nad serwerem, to nie jest scenariusz na nowy odcinek Mission Impossible, tylko opis rzeczywistości po odkryciu CVE-2025-59287. Powiedzmy to wprost: łatka od Microsoftu? Cóż, miała być ratunkiem, okazała się plastrem na złamaną nogę. Ataki już ruszyły, CISA alarmuje, a redteami mają używanie. Czas otworzyć oczy – i nie chodzi tylko o WSUS.

sierpień 20254 materiały na tej stronie

  • Krytyczna luka w FreePBX – serwery pod atakiem

    Sangoma potwierdziła, że cyberprzestępcy aktywnie wykorzystują lukę zero-day w systemie FreePBX. Luka umożliwia pełne przejęcie kontroli nad serwerem, a awaryjna poprawka jest już dostępna.

  • Krytyczna luka w FortiSIEM – exploit już w sieci

    Fortinet ostrzega administratorów na całym świecie przed poważną luką w FortiSIEM, która umożliwia zdalne wykonanie poleceń bez logowania. Exploit jest już dostępny i aktywnie wykorzystywany.

  • Krytyczna luka w Citrix NetScaler wykorzystana do włamań do istotnych organizacji

    Holenderskie Narodowe Centrum Bezpieczeństwa Cybernetycznego (NCSC) wydało pilne ostrzeżenie w związku z poważną luką w zabezpieczeniach Citrix NetScaler, oznaczoną jako CVE-2025-6543. Według najnowszych ustaleń, podatność była aktywnie wykorzystywana przez co najmniej dwa miesiące jako zero-day, a atakujący uzyskali dostęp do systemów wielu strategicznych instytucji w Holandii.

  • Adobe łata luki zero-day w AEM Forms po publikacji exploitów

    Adobe opublikowało pilne poprawki dla dwóch krytycznych luk zero-day w Adobe Experience Manager Forms na JEE, po tym jak badacze ujawnili publicznie exploity umożliwiające zdalne wykonanie kodu bez uwierzytelnienia.

lipiec 20251 materiał na tej stronie

  • Nowy atak na SharePoint

    Microsoft SharePoint padł ofiarą aktywnych ataków zero-day. Wykorzystano dwie niezałatane luki RCE. Microsoft częściowo załatał problem, ale nie wszystkie wersje otrzymały aktualizacje.

czerwiec 20251 materiał na tej stronie

  • Luka w drukarkach Brother ujawnia hasła admina

    Nowa luka CVE-2024-51978 w drukarkach Brother ujawnia domyślne hasła administratora. Usterka dotyczy setek modeli i nie może być w pełni naprawiona. Użytkownicy muszą sami zmienić hasła.