Poradniki, raporty
lipiec 20244 materiały na tej stronie
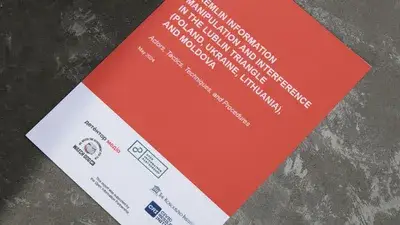
Jak działa kremlowska dezinformacja w Polsce, Ukrainie, Litwie i Mołdawii?
Raport „Kremlowska dezinformacja w krajach Trójkąta Lubelskiego (Polska, Ukraina, Litwa) i Mołdawii” to nowa publikacja, która przedstawia szczegółową analizę działań rosyjskich operacji związanych z manipulacją informacjami i ingerencją w informacje (FIMI) w regionie. Dokument, będący kontynuacją wcześniejszej pracy „Odporność na dezinformację w krajach Trójkąta Lubelskiego”, powstał z inicjatywy Instytutu Kościuszki oraz Open Information Partnership.
Forensic analysis – jak wykrywać i analizować ślady cyberataków
W dobie narastających cyberzagrożeń analiza śledcza (forensic analysis) staje się nieodzownym narzędziem ochrony infrastruktury IT. Pozwala na wykrywanie, badanie i dokumentowanie incydentów cyberbezpieczeństwa. Jak skutecznie przeprowadzić analizę śledczą i jakie narzędzia są do tego potrzebne?
OSEhero. O bezpieczeństwie w sieci dla nauczycieli
Projekt NASK – OSEhero, to największa inicjatywa edukacyjna w Polsce poświęcona bezpieczeństwu w sieci. W tegorocznej edycji wziął udział wicepremier i minister cyfryzacji Krzysztof Gawkowski, który spotkał się z nauczycielami z całego kraju, aby wspólnie z nimi budować bezpieczną cyfrową przyszłość. Podkreślił, że rok 2024 będzie rokiem higieny cyfrowej, koncentrującym się na edukacji najmłodszych oraz odpowiedzialnym korzystaniu z technologii przez starszych użytkowników.
Uważaj na złośliwy kod w skryptach Polyfill[.]io
Przeszło 100 tysięcy serwisów internetowych, korzystających z kodu JavaScript od polyfill[.]io, może być narażonych na infekcję złośliwym oprogramowaniem! Badacze odkryli, że ten popularny skrypt, który umożliwia starszym przeglądarkom korzystanie z nowoczesnych funkcji, został wykorzystany jako narzędzie ataku na łańcuch dostaw. Jeśli Twoja witryna korzysta z tego skryptu, musisz niezwłocznie go usunąć, aby uniknąć poważnych konsekwencji dla bezpieczeństwa Twoich użytkowników.
czerwiec 20248 materiałów na tej stronie
Cyber Europe testuje sektor energetyczny
Cyber Europe, jedno z największych przedsięwzięć dotyczących cyberbezpieczeństwa w Europie, sprawdziło odporność sektora energetycznego Unii Europejskiej. Podczas dwudniowych manewrów 30 narodowych zespołów ds. reagowania na incydenty cybernetyczne odpierało fikcyjne ataki na infrastrukturę energetyczną. Jak sobie poradzili? Wyniki tych ćwiczeń zostaną opublikowane w dedykowanym raporcie.
Badania Fortinet: świadomość firm dotycząca NIS 2
26 czerwca 2024 odbyło się spotkanie prasowe zorganizowane przez Fortinet, którego głównym punktem była prezentacja wyników badania na temat świadomości i przygotowania polskich firm do wprowadzenia dyrektywy NIS 2. Spotkanie, prowadzone przez Jolantę Malak, dyrektorkę polskiego oddziału Fortinet, zgromadziło ekspertów oraz przedstawicieli prasy branżowej, w tym redakcję Security Magazine.
Jak zabezpieczyć narzędzia do pulpitu zdalnego?
Narzędzia do zdalnego pulpitu stały się nieodłącznym elementem codziennej pracy w wielu firmach. Jednak wraz z rosnącą popularnością tych narzędzi, wzrasta także liczba cyberataków skierowanych na te systemy. Jak zabezpieczyć narzędzia do pulpitu zdalnego?
Uważaj na fałszywą stronę imitującą AleBilet
Wielokrotnie już poruszaliśmy temat ataków cyberprzestępców na polskie przedsiębiorstwa. Tym razem ofiarą padł popularny serwis zajmujący się kupnem i sprzedażą biletów. W sieci pojawiła się fałszywa strona imitująca AleBilet.
Jak chronić prywatność obywateli i ścigać przestępców?
Europol opublikował raport na temat równowagi między bezpieczeństwem a prywatnością w kontekście szyfrowania danych. Raport podkreśla wyzwania, jakie niesie ze sobą ochrona prywatności obywateli, jednocześnie umożliwiając skuteczne ściganie przestępców.
Czy rosyjskie cyberataki na infrastrukturę Ukrainy są zbrodniami wojennymi?
Międzynarodowy Trybunał Karny (MTK) bada, czy rosyjskie cyberataki wymierzone w ukraińską infrastrukturę cywilną można uznać za zbrodnie wojenne. Jeśli dochodzenie potwierdzi takie kwalifikacje, może to być pierwsza w historii sytuacja, kiedy cyberataki zostaną formalnie uznane za zbrodnie wojenne.
Eksperci: Open source bezpieczniejsze niż oprogramowanie komercyjne
Od lat 90. firmy interesują się open source, choć obawy o bezpieczeństwo studziły entuzjazm. Kiedyś powszechne przekonanie o niższej jakości i większym ryzyku cyberataków teraz jest rzadkie. Obecne badania pokazują, że 73% specjalistów uznaje open source za bezpieczniejszy od rozwiązań komercyjnych. Jakie czynniki wpływają na postrzeganie bezpieczeństwa open source?
Jak zarządzać cyberryzykiem?
Głównym zadaniem strategii bezpieczeństwa w organizacjach jest zwiększanie cyberodporności. Ważną rolę w tym procesie pełnią nie tylko działania prewencyjne i identyfikacja zagrożeń, ale również przygotowanie do ewentualnych incydentów, odpowiedź na nie oraz usuwanie ich następstw. Jednak zgodnie z raportem Barracuda Networks, zaledwie 43% przedsiębiorstw uznaje, że efektywnie zarządza cyberryzykiem.