Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
marzec 202512 materiałów na tej stronie
Darmowy konwerter? Ryzykujesz wszystko
FBI bije na alarm. Darmowe konwertery plików dostępne w sieci stają się nowym narzędziem cyberprzestępców. Skutki? Od kradzieży danych po ataki ransomware.
Nauczyciele zaatakowani przez hakerów
Ponad pół miliona nauczycieli i pracowników edukacji z Pensylwanii mogło paść ofiarą cyberprzestępców. W wyniku ataku ransomware skradziono niezwykle wrażliwe dane osobowe, zdrowotne oraz finansowe.
HellCat uderza przez Jira
Globalna fala cyberataków z udziałem grupy HellCat uderza w firmy korzystające z platformy Jira. Ofiarą padła szwajcarska firma Ascom. Zagrożenie rośnie z dnia na dzień.
Czy Arcane to ukryte zagrożenie?
Specjaliści z firmy Kaspersky ujawnili nową kampanię cyberataków, które rozpoczęły się w listopadzie 2024 roku. Jej bohaterem, a raczej antybohaterem, jest nowe złośliwe oprogramowanie Arcane, które nie tylko przechwytuje dane użytkowników, ale wręcz wysysa informacje na ogromną skalę, zostawiając ofiary bezbronnymi wobec kolejnych zagrożeń.
Atak Vapor! 60 milionów ofiar
Ponad 300 popularnych aplikacji na Androida, dostępnych dotychczas w sklepie Google Play, okazało się zagrożeniem dla ponad 60 milionów użytkowników na całym świecie. Eksperci alarmują: kampania „Vapor” trwa nadal.
Pierwsze polskie połączenie kwantowe
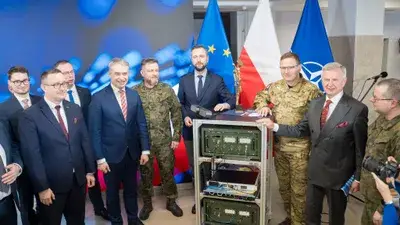
Polska przedstawiła autorską technologię ochrony komunikacji, zapewniającą całkowitą odporność na przechwycenie przesyłanych danych. Podczas demonstracji połączenia między Ministerstwem Cyfryzacji a Wojskową Akademią Techniczną wykorzystano kwantową dystrybucję kluczy (QKD). Test ten potwierdził skuteczność krajowego rozwiązania w zakresie zabezpieczania łączności oraz jego znaczenie dla wzmacniania suwerenności cyfrowej.
CBZC rozbija grupę fałszerzy dokumentów! Pięć osób zatrzymanych!
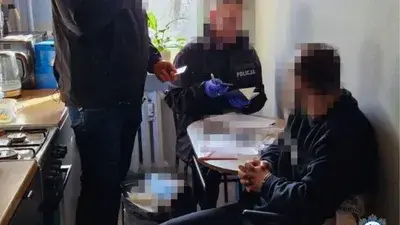
Funkcjonariusze CBZC rozbili grupę zajmującą się produkcją i sprzedażą fałszywych dokumentów. Zatrzymano pięć osób, zabezpieczono podrobione prawa jazdy i kryptowaluty. Sprawdź szczegóły śledztwa i konsekwencje prawne tego procederu.
Kolejny atak phishingowy na GitHub
Hakerzy wykorzystują fałszywe alerty bezpieczeństwa, by przejąć konta GitHub za pomocą złośliwej aplikacji OAuth. Atak dotknął już tysiące repozytoriów.
Eksperci ostrzegają przed oszustwami energetycznymi wykorzystującymi podobiznę Muska
Bitdefender zidentyfikował złośliwą kampanię SMS, wykorzystującą ostatni wzrost rozpoznawalności Elona Muska, w celu sprzedaży bezwartościowego urządzenia, które rzekomo pomoże ludziom zaoszczędzić na rachunkach za prąd. W rzeczywistości jest to oszustwo żerujące na niewiedzy ludzi i niszczące wizerunek amerykańskiego multimiliardera.
Polska fabryka AI powstanie w Poznaniu
200 mln zł pozyskało Poznańskie Centrum Superkomputerowo-Sieciowe na stworzenie Fabryki Sztucznej Inteligencji.
Microsoft przeprasza za usunięcie rozszerzeń VSCode
Microsoft musiał zmierzyć się z falą krytyki po tym, jak błędnie usunął dwa popularne rozszerzenia do Visual Studio Code. Firma przyznała się do błędu i przywróciła usunięte narzędzia, tłumacząc swoje działania troską o bezpieczeństwo użytkowników.
Paraliż Twojej firmy jest bliski. Nie daj się!
Czy wiesz, jak niewiele trzeba, żeby Twoja firma została zaatakowana przez cyberprzestępców? Systemy IT i OT są pomocne, ale i narażone na cyberzagrożenia. Niewiele trzeba, żeby przestały służyć Tobie, a działały tak, jak zdecydują cyberprzestępcy. To coraz bardziej rosnące zagrożenie.