Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
marzec 20259 materiałów na tej stronie
Zatrzymania w sprawie prania pieniędzy
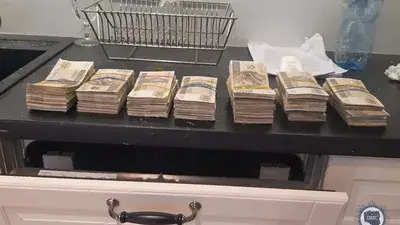
Policjanci z Centralnego Biura Zwalczania Cyberprzestępczości zatrzymali 5 osób, które pomagały w procederze prania pieniędzy związanym z oszustwami internetowymi. Śledztwo trwa od czerwca 2023 roku i dotyczy transferu niemal 200 tys. USD na polski rachunek bankowy.
Czy chińscy hakerzy stanowią globalne zagrożenie?
Amerykańskie organy ścigania oskarżają chińskich funkcjonariuszy oraz cyberprzestępców o długotrwałe włamania wpływające na infrastrukturę krytyczną, agencje rządowe i instytucje, co wywołuje globalne napięcia, budząc poważne obawy społeczności międzynarodowej na świecie.
Fałszywe żądanie okupu BianLian
Oszuści podszywają się pod gang BianLian, wysyłając pocztą tradycyjną fałszywe notatki z żądaniem okupu do dyrektorów amerykańskich firm, żądając Bitcoinów za rzekomo skradzione dane.
Fałszywe oferty pracy dla osób szukających pracy w sieci Web3
Badacze zajmujący się bezpieczeństwem wykryli niedawno kampanię socjotechniczną skierowaną do osób poszukujących pracy w branży Web3. Atak socjotechniczny ma na celu zorganizowanie fałszywych rozmów kwalifikacyjnych osobom poszukującym pracy w serwisie Web3 za pośrednictwem aplikacji do spotkań, która instaluje złośliwe oprogramowanie kradnące informacje.
Cyberatak na POLSA. Komentuje Aleksander Kostuch
- W zaistniałej sytuacji nie można w mojej ocenie poprzestać na reagowaniu. Zalecenia przedstawione w ubiegłym tygodniu przez Pełnomocnika Rządu do spraw Cyberbezpieczeństwa, powinny być pilnie wdrażane nie tylko w systemach przemysłowych przedsiębiorstw, lecz we wszystkich newralgicznych instytucjach publicznych – mówi Aleksander Kostuch ze Stormshield.
Zagrożenia dla prywatności dzieci
Brytyjski organ nadzorczy ICO prowadzi dochodzenie przeciwko TikTok, Reddit i Imgur w sprawie naruszeń ochrony danych dzieci. Sprawa budzi obawy rodziców i ekspertów ds. cyberbezpieczeństwa. Wyniki dochodzenia mogą zrewolucjonizować politykę.
Polska Agencja Kosmiczna została zhakowana?
Krzysztof Gawkowski, wicepremier i minister cyfryzacji poinformował o wykryciu cyberataku na Polską Agencję Kosmiczną. POLSA potwierdza te informację.
Urząd Skarbowy czy oszust? Eksperci ostrzegają przed phishingiem
W 2024 roku Polacy złożyli 23 miliony elektronicznych deklaracji PIT. Tylko do 18 lutego tego roku przez usługę Twój e-PIT do fiskusa wpłynął już ponad milion zeznań podatkowych. Trwający okres rozliczeń to zarazem czas wzmożonej aktywności cyberprzestępców. Podszywając się np. pod urzędy skarbowe wykorzystują oni pośpiech i nieuwagę użytkowników w celu pozyskania ich poufnych danych osobowych. Jak wskazuje badanie firmy Sophos, aż 76% polskich internautów otwiera linki lub załączniki do wiadomości, gdy są przekonani, że pochodzą one od zaufanego nadawcy. Co trzeci klika w nie, gdy wiadomość dotyczy ważnych spraw, takich jak rachunki.
Cyberzagrożenie w kodzie AI
Blisko 12 tysięcy aktywnych kluczy API i haseł odnaleziono w danych treningowych AI z archiwum Common Crawl. Specjaliści ostrzegają przed potencjalnymi zagrożeniami dla bezpieczeństwa cyfrowego.
luty 20253 materiały na tej stronie
Internetowy oszust z Białołęki zatrzymany
29-letni mieszkaniec Białołęki został zatrzymany przez policjantów zajmujących się przestępczością gospodarczą. Mężczyzna oszukiwał klientów na popularnej platformie handlowej, narażając firmę na straty. Grozi mu nawet 8 lat więzienia.
Hakerzy z Korei Północnej ukradli 1,5 miliarda dolarów z Bybit
W zeszły piątek północnokoreańscy hakerzy dokonali największego ataku na kryptowaluty w historii, przejmując 1,5 miliarda dolarów z giełdy Bybit. FBI potwierdziło ich odpowiedzialność i wezwało branżę do zablokowania środków przestępców.
Niebezpieczna luka. Tysiące firm narażonych przez AMS
Badacze cyberbezpieczeństwa odkryli ponad 49 000 źle skonfigurowanych systemów zarządzania dostępem, które są publicznie dostępne online. Nieprawidłowa konfiguracja naraża organizacje na poważne zagrożenia związane z bezpieczeństwem fizycznym oraz ochroną danych.