Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
styczeń 202512 materiałów na tej stronie
Fałszywe inwestycje na Facebooku. Jak nie dać się oszukać?
Reklamy inwestycyjne w mediach społecznościowych mogą być zwodniczo przekonujące, a nawet najbardziej ostrożni użytkownicy internetu mogą paść ich ofiarą. Oszuści coraz częściej podszywają się pod renomowane marki, takie jak Google, aby wzbudzić zaufanie i zachęcić do podejmowania ryzykownych decyzji finansowych. Takie działania stanowią realne zagrożenie dla naszych danych osobowych oraz oszczędności.
Rekordowy wzrost ataków ransomware w grudniu 2024 roku
Grudzień 2024 roku przyniósł najwyższą w historii liczbę ataków ransomware, odkąd NCC Group rozpoczęła monitorowanie tego typu aktywności w 2021 roku. Zgodnie z opublikowanym w środę raportem firmy specjalizującej się w cyberbezpieczeństwie, odnotowano 574 tego typu ataki – to wynik, który bije dotychczasowe rekordy. Szczególną uwagę zwróciła aktywność nowej grupy cyberprzestępczej o nazwie FunkSec, odpowiedzialnej za ponad 18% wszystkich ataków w tym okresie.
Cyberatak na Big Cheese Studio. Hakerzy grożą ujawnieniem danych
Big Cheese Studio, twórca znanej gry „Cooking Simulator,” doświadczyło poważnego ataku hakerskiego, który doprowadził do wycieku danych osobowych pracowników i kodów źródłowych gier. Hakerzy zażądali okupu w wysokości 100 tys. zł w kryptowalucie Monero, grożąc publicznym ujawnieniem informacji w przypadku braku zapłaty.
Cyberatak zakłócił usługi Conduent wspierające rząd USA
Przerwa w działaniu usług technologicznych dostarczanych przez firmę Conduent, obsługującą programy wsparcia rządowego w USA, wzbudziła niepokój wielu obywateli. Firma potwierdziła, że zakłócenia miały swoje źródło w incydencie cyberbezpieczeństwa. Pomimo przywrócenia systemów, pytania dotyczące szczegółów tego zdarzenia pozostają bez odpowiedzi.
Hakerzy podwójnie hakują Teslę na Pwn2Own
Ładowarka Tesla EV została dwukrotnie zhakowana podczas drugiego dnia konkursu Pwn2Own Automotive 2025 w Tokio. W ciągu jednego dnia ujawniono aż 23 nowe luki zero-day.
Setki fałszywych witryn promują Lumma Stealer
Hakerzy wykorzystują fałszywe strony naśladujące Reddit i WeTransfer, aby rozpowszechniać złośliwe oprogramowanie Lumma Stealer. Zagrożenie dotyka użytkowników na masową skalę.
Fortinet w ogniu cyberataków
Pomimo szybkiego udostępnienia poprawki rozwiązującej krytyczną lukę bezpieczeństwa w urządzeniach Fortinet, niemal 50 000 z nich na całym świecie wciąż pozostaje podatnych na ataki. Cyberprzestępcy wykorzystują tę lukę, zdobywając dostęp do kluczowych systemów, co wywołuje alarm wśród ekspertów ds. cyberbezpieczeństwa.
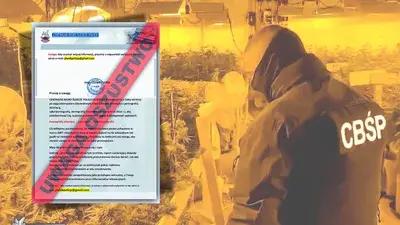
Oszustwa e-mailowe podszywające się pod CBŚP
Centralne Biuro Śledcze Policji po raz kolejny ostrzega przed oszustami, którzy za pomocą poczty elektronicznej próbują wyłudzić dane od nieświadomych ofiar. Warto zachować szczególną czujność, ponieważ przestępcy stosują coraz bardziej zaawansowane metody manipulacji, aby wzbudzić strach i nakłonić do działania.
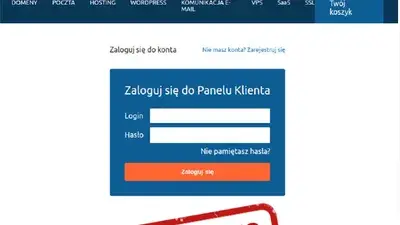
Nowa kampania phishingowa z domeną nazwa.pl
Oszuści po raz kolejny sięgają po sprawdzone metody, by przejąć wrażliwe dane użytkowników Internetu. Tym razem celem ataków stał się portal nazwa.pl, a sam atak przyjmuje formę masowych wiadomości phishingowych, jak ostrzega NASK.
Cyberatak na Zakład Usług Komunalnych w Szczecinie
Zakład Usług Komunalnych w Szczecinie padł ofiarą ataku ransomware, który doprowadził do zaszyfrowania danych osobowych oraz ich potencjalnego wycieku. Podjęto natychmiastowe kroki w celu zminimalizowania skutków zdarzenia.
Jak reklamy Homebrew zagrażają użytkownikom?
Reklamy w wyszukiwarce Google ponownie stały się narzędziem cyberprzestępców, którzy wykorzystują je do rozprzestrzeniania złośliwego oprogramowania na urządzeniach Mac i Linux. Fałszywe kampanie reklamowe symulujące popularne oprogramowanie, takie jak Homebrew, i prowadzą do infekcji urządzeń narzędziem kradnącym dane uwierzytelniające, kryptowaluty i inne poufne informacje.
Oszustwo „na PayPal” w sieci. Uważaj na te sygnały
Twórcy rękodzieła stają się celem internetowych oszustów. Czy wiesz, jak rozpoznać nieuczciwego klienta? Przeczytaj, by dowiedzieć się, jak unikać pułapek w sieci.