Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
marzec 202412 materiałów na tej stronie
Czołowi programiści Pythona zhakowani
Wielu programistów Pythona stało się ofiarami złośliwego oprogramowania, w wyniku cyberataku na łańcuch dostaw. Cyberprzestępcy stworzyli kopię popularnego narzędzia – Colorama – z którego korzystają miliony użytkowników każdego miesiąca.
HackCarpathia. Arena innowacji i technologii
Zapraszamy do udziału w HackCarpathia, wydarzeniu, które odbędzie się 6-7 kwietnia 2024 roku w Podkarpackim Centrum Innowacji. Organizowane przez Wyższą Szkołę Informatyki i Zarządzania w Rzeszowie oraz Podkarpackie Centrum Innowacji, HackCarpathia ma ambicję stać się liderem wśród hackathonów we Wschodniej Polsce i znaczącym punktem na mapie europejskich wydarzeń technologicznych.
Cyberpolicjanci rozbili grupę przestępczą. Oszukanych 300 osób
Centralne Biuro Zwalczania Cyberprzestępczości w Gdańsku rozbiło grupę przestępczą, która w Internecie wystawiała fałszywe ogłoszenia sprzedaży. Przestępcy oszukali co najmniej 300 osób.
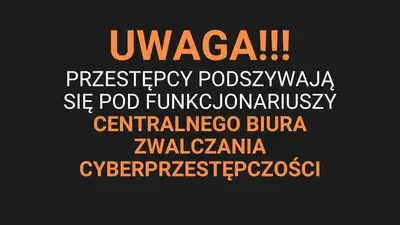
UWAGA! Oszuści podają się za cyberpolicję
Oszuści, udając funkcjonariuszy CBZC, ostrzegają swoje ofiary o rzekomym zagrożeniu dla środków zgromadzonych na ich kontach bankowych. Wykorzystując dane uzyskane z naruszeń bezpieczeństwa, zwiększają wiarygodność swoich fałszywych twierdzeń, podając osobiste informacje, takie jak imię, nazwisko czy adres email ofiary.
W chipach Apple Silicon serii M wykryto lukę nie do załatania
W komputerach Mac i MacBook firmy Apple odkryto nową lukę w zabezpieczeniach. Największe wyzwanie? Nie można wykrytej luki załatać.
Nowa fala ataków phishingowych objęła 100 organizacji z UE i USA
Eksperci ds. cyberbezpieczeństwa wskazują, że pojawiła się nowa fala ataków phishingowych, które dotknęły 100 organizacji z Unii Europejskiej i Stanów Zjednoczonych.
ONZ przyjmuje pierwszą globalną rezolucję dotyczącą sztucznej inteligencji
Zgromadzenie Ogólne Organizacji Narodów Zjednoczonych jednomyślnie przyjęło pierwszą globalną rezolucję w sprawie sztucznej inteligencji, aby zachęcić do ochrony danych osobowych, monitorowania sztucznej inteligencji pod kątem zagrożeń i ochrony praw człowieka – poinformowali amerykańscy urzędnicy.
Nowoczesne narzędzia dla pracy hybrydowej
Cisco wprowadza na rynek innowacyjne urządzenia, które mają ułatwić współpracę i zwiększyć produktywność w zróżnicowanych systemach pracy. Podczas targów Enterprise Connect, firma ujawniła swoje najnowsze osiągnięcia technologiczne, w tym Cisco Board Pro G2 oraz serię Cisco Desk Phone 9800, które łączą w sobie zaawansowaną technologię i intuicyjne rozwiązania dla użytkowników.
7 cyberoszustów zatrzymanych przez CBZC
27 marca CBZC poinformowało o skoordynowanej operacji, która zakończyła się zatrzymaniem siedmiu osób. Osoby te są podejrzewane o udział w zorganizowanej grupie przestępczej, oszustwa, wyłudzenia mienia, a także pranie brudnych pieniędzy. Akcja ta została przeprowadzona na terenie kilku województw. Wśród zatrzymanych, pięciu podejrzanych zostało tymczasowo aresztowanych decyzją sądu.
Rosjanie używają malwarów do atakowania niemieckich polityków
Rosyjscy cyberprzestępcy z grupy APT29 obrali sobie za cel niemieckie partie polityczne. Organizacje atakują za pomocą złośliwego oprogramowania WINELOADER.
USA nakłada sankcje na chińskich cyberprzestępców z APT31
Chińska grupa cyberprzestępcza miała stać za firmą-krzakiem Wuhan XRZ, która służyła jako przykrywka do cyberataków na cele w Stanach Zjednoczonych. Amerykanie zastosowali sankcje.
Czym jest złośliwe oprogramowanie Sign1?
Sucuri, specjalizująca się w bezpieczeństwie cyfrowym, zidentyfikowała nowe, niebezpieczne złośliwe oprogramowanie u jednego ze swoich klientów, nadając mu nazwę Sign 1. To oprogramowanie umożliwia hakerom wyświetlanie dopasowanych reklam na zainfekowanych stronach, stanowiąc znaczące ryzyko głównie dla witryn opartych na platformie WordPress.