Cybernews
Bieżące incydenty, podatności i decyzje, które zmieniają sytuację firm i instytucji. Każdy materiał z datą i źródłami.
marzec 202412 materiałów na tej stronie
Weryfikacja klientów i utrzymanie sieci IT
W świecie cyberbezpieczeństwa funkcjonuje wiele startupów, które wspierają firmy na różne sposoby. Spółki te dostarczają rozwiązania, które między innymi pomagają utrzymać sieć IT, edukować pracowników, weryfikować klientów czy zabezpieczać organizację przed cyberatakami. Dziś przyjrzymy się kilku z nim.
Pamięci zmiennofazowe
Kiedy rozmawiamy o nośnikach danych, zwykle mamy na myśli nośniki magnetyczne: dyski twarde i taśmy, lub półprzewodnikowe, wykorzystujące układy typu Flash-NAND: SSD, pendrivy, karty pamięci oraz układy pamięci wbudowane w różnego rodzaju urządzenia mobilne, internetu rzeczy, przemysłowe itd. Tymczasem trochę niepostrzeżenie wśród nas pojawiła się nowa technologia przechowywania danych. Pamięci zmiennofazowe. Jeśli ktoś korzystał z rozwiązania Intela Optane, to często bez pełnej świadomości tego, co ma w komputerze.
Podstawowe metody hakowania a wzmacnianie ochrony tożsamości
Dlaczego dochodzi do włamań i kogo należy się najbardziej obawiać? Pytanie wydaje się trywialne, ale w rzeczywistości takie nie jest. Musimy zdać sobie sprawę, że domorośli hakerzy nie są dziś dużym problemem, ponieważ ewolucja cyberbezpieczeństwa osiągnęła poziom, który trudno przebić bez odpowiednich zasobów.
Jak zmieniło się podejście firm do cyberbezpieczeństwa w 2023?
Rok 2022 znacząco wpłynął na kwestie cyberbezpieczeństwa. Choć hakowanie i cyberprzestępstwa towarzyszą nam od początku istnienia internetu, to z roku na rok zagrożenia te narastają. Dodatkowo rosyjska agresja na Ukrainę spotęgowała lęk przed wpływem zewnętrznych podmiotów na organizacje. Jak wygląda podejście do cyberbezpieczeństwa w 2023 r.?
Jak ataki z wykorzystaniem e-mail wpływają na sprawność biznesową firm?
Koszt ataku na firmę za pośrednictwem poczty e-mail może przekroczyć milion dolarów. To nie jest tylko ostrzeżenie, ale rzeczywisty fakt, który potwierdza raport "2023 Email Security Trends" opublikowany przez Barracuda Networks. Według badania przeprowadzonego przez Vanson Bourne na zlecenie firmy Barracuda, 75% badanych organizacji zostało skutecznie zaatakowanych z wykorzystaniem poczty e-mail w ciągu ostatnich 12 miesięcy.
Zagroże nia i kryzysy wizerunkowe w sieci
Oba te wydarzenia wiele zmieniły w internecie – w zachowaniu internautów, dostępnych narzędziach i możliwościach. To z kolei wpłynęło na zagrożenia oraz możliwe kryzysy wizerunkowe. Czego najbardziej boimy się w sieci w 2023 roku i jak się zmieniają obawy, wskazuje kolejny Kryzysometr – badanie Alert Media Communications. Został on zrealizowany wśród ekspertów komunikacji w firmach, instytucjach oraz organizacjach.
Działania security awareness w organizacji
Świadomość o bezpieczeństwie (z ang. security awareness) praktykowana w poprzek całej organizacji staje się coraz ważniejsza nie tylko pod kątem stricte cyberbezpieczeństwa, ale również z powodu potrzeb zapewnienia ciągłości biznesowej organizacji.
Podstawy diagnostyki dysków twardych
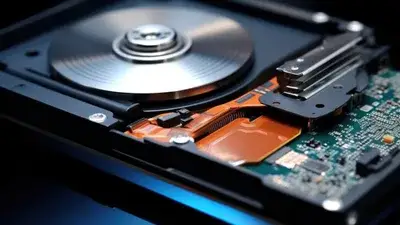
W przypadku utraty dostępu do danych często podejmujemy samodzielne próby odzyskania informacji. Nierzadko korzystamy przy tym z różnego rodzaju poradników, instrukcji lub szukamy pomocy na forach internetowych. I bardzo często znajdujemy kogoś, kto chce nam pomóc, ale nie zawsze potrafi. Często też podejmujemy działania, które zamiast rozwiązać problem jedynie pogarszają sytuację. Dlaczego tak się dzieje? Bo często działamy na oślep, zapominając o diagnostyce i stosujemy metody nieadekwatne do usterek, jakie dotknęły nasz dysk.
Nowa era bezpieczeństwa w UE. Nowe prawo i obowiązki firm
Zwiększenie ogólnego poziomu cyberbezpieczeństwa w Unii Europejskiej to jeden z priorytetów obecnych czasów. Jednak bez właściwych środków prawnych nie byłoby to możliwe. Dlatego 16 stycznia 2023 roku w życie weszła w życie dyrektywa NIS2, która przebudowała ramy europejskiego porządku infrastruktury krytycznej i cyfrowej. Fabryki, elektrownie, wodociągi, a także banki czy szpitale czekają spore zmiany.
Zarobki w sektorach Security & AI
Specjaliści i specjalistki zajmujący się Security oraz AI mogą liczyć na jedne z najwyższych zarobków w branży. Według raportu „Rynek pracy IT w 2022 roku” opublikowanego przez No Fluff Jobs wynika, że AI znalazło się na trzecim miejscu, a Security na czwartym pod względem oferowanego wynagrodzenia w ubiegłym roku.
10 największych ataków hakerskich w historii
Ataki hakerskie mają tak długą historię, jaką ma internet. Poznaj naszą subiektywną listę 10 największych ataków hakerskich w historii, które odcisnęły solidne piętno na firmach i organizacjach działających na całym świecie.
Chwyt marketingowy czy poprawa bezpieczeństwa?
Czym tak naprawdę jest multifactor authentication, inaczej zwany MFA (Multi-Factor Authentication)? Aby to wyjaśnić, potrzebujemy określić czynniki uwierzytelniania i ile z nich znamy? Ogólnie rzecz biorąc, nie tylko w cyberprzestrzeni, ale także w prawdziwym życiu, czynnik uwierzytelniający jest kategorią dowodu, że ktoś jest tym, za kogo się podaje.